



Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

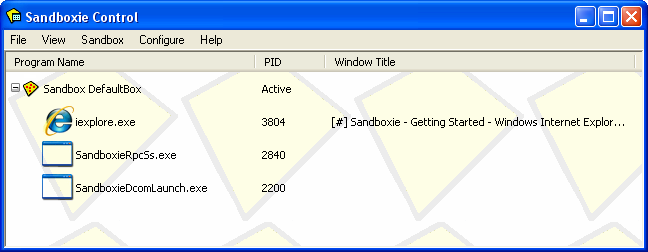
Компания Sophos планирует открыть исходный код своей популярной утилиты для систем Windows — Sandboxie. Напомним, что Sandboxie позволяет пользователям запускать приложения в изолированной среде (песочнице).

До момента, когда исходный код откроют, разработчики решили сделать инструмент бесплатным.

Sandboxie работает следующим образом: создаётся виртуальный контейнер, в котором можно запускать и инсталлировать подозрительные программы. Благодаря этому приложение, если оно окажется вредоносным, не сможет модифицировать реальную операционную систему и данные в ней.

Sandboxie помогает создать условия для безопасной работы с браузерами, email-клиентами, IM-клиентами и прочим софтом. Кроме того, в ней всегда можно запустить скачанные из Сети приложения.

Ронен Цур, изначальный разработчик Sandboxie, продал утилиту компании Invincea в 2013 году. А Invincea, в свою очередь, была приобретена Sophos в 2017 году.

«Sandboxie никогда не была основным звеном бизнес-стратегии Sophos. Какое-то время мы пытались определиться по поводу будущего утилиты», — объясняет Сет Джефтик, главный по части маркетинга в Sophos.

«Откровенно говоря, самым легким и выгодным для Sophos решением было бы прекратить поддержку Sandboxie. Однако нам слишком нравится эта технология, чтобы вот так забросить ее».

Именно так компания пришла к тому, что нужно открыть исходный код песочницы. А пока Sophos решила сделать все премиум-функции утилиты бесплатными.

Скачать версию v5.31.4, в которой все функции поставляются из коробки совершенно бесплатно, можно по этой ссылке.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru