


Фейковый сайт Claude AI распространяет новый бэкдор Beagle для Windows

Фейковый сайт Claude AI распространяет новый бэкдор Beagle для Windows

Фейковый сайт Claude AI распространяет новый бэкдор Beagle для Windows

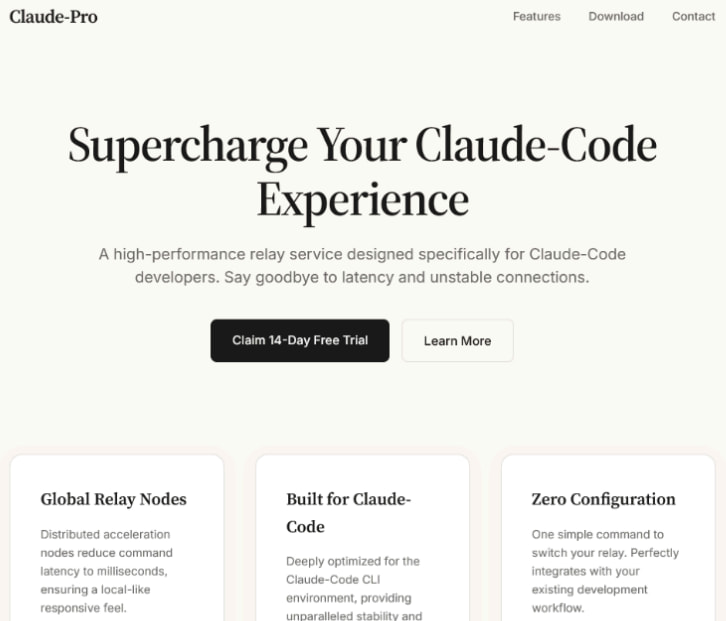
Исследователи Sophos обнаружили фейковый сайт Claude AI, через который распространяют вредоносную программу для Windows. Ресурс имитирует страницу популярного ИИ-сервиса Claude и предлагает скачать якобы Claude-Pro Relay — высокопроизводительный сервис для разработчиков, использующих Claude Code.

На деле загрузка ведёт к архиву Claude-Pro-windows-x64.zip размером около 505 МБ. Внутри находится MSI-установщик, который выглядит как легитимный продукт, но параллельно разворачивает вредоносную цепочку.

По данным Sophos, после запуска на устройство добавляются три файла в папку автозагрузки: NOVupdate.exe, NOVupdate.exe.dat и avk.dll. Исследователи Malwarebytes ранее отмечали, что установщик является троянизированной копией Claude: внешне программа может работать как ожидается, но в фоне запускает вредоносную цепочку PlugX.


Sophos выяснила, что одним из этапов атаки стал загрузчик DonutLoader, который подтягивает ранее неизвестный бэкдор для Windows. Его исследователи назвали Beagle. Это не тот старый червь Beagle / Bagle из 2004 года, а новый инструмент.

Функциональность Beagle пока только базовая: он может выполнять команды, загружать и скачивать файлы, создавать и удалять директории, переименовывать файлы, просматривать содержимое папок и удалять себя из системы. Но даже такого набора достаточно, чтобы закрепиться на компьютере и управлять им удалённо.

В атаке используется сторонняя загрузка DLL. Злоумышленники берут подписанный файл обновления решений G Data — NOVupdate.exe — и заставляют его загрузить вредоносную библиотеку avk.dll. Затем DLL расшифровывает и запускает содержимое файла NOVupdate.exe.dat прямо в памяти, чтобы усложнить обнаружение.

Бэкдор связывается с командным центром license[.]claude-pro[.]com по TCP через порт 443 или UDP через порт 8080. Обмен данными защищён жёстко заданным AES-ключом. По данным исследователей, сервер размещался на IP-адресе из диапазона Alibaba Cloud.

Sophos также нашла похожие образцы Beagle, загруженные на VirusTotal с февраля по апрель. Они распространялись уже через другие цепочки атак: с использованием бинарных файлов Microsoft Defender, shellcode AdaptixC2, PDF-приманок и фейковых сайтов обновлений под видом CrowdStrike, SentinelOne и Trellix.

Точно связать кампанию с конкретной группировкой исследователи пока не смогли. Однако они допускают, что операторы, связанные с PlugX, могут тестировать новый пейлоад.

Пользователям советуют скачивать Claude только с официального сайта и не доверять рекламным или подозрительным результатам поиска. А появление на системе файлов NOVupdate может быть серьёзным признаком компрометации.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru