



Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple расширила свою программу по поиску уязвимостей в операционных системах iOS и macOS. Теперь исследователи, сумевшие взломать устройства на этих ОС, а также представить доказательства успешного взлома, могут рассчитывать на $1 миллион в качестве максимального вознаграждения.

Корпорация из Купертино запустила свою программу по поиску багов в 2016 году. Тогда максимальная сумма вознаграждения составляла $200 000, ее можно было получить за успешную эксплуатацию бреши, которая позволила бы получить полный контроль над iOS-устройством. При этом обязательным условием было отсутствие взаимодействия с атакуемым пользователем.

На прошедшей в Лас-Вегасе конференции Black Hat (прошла с 3 по 8 августа 2019 года) Иван Крстич, глава безопасности в Apple, анонсировал существенные изменения в программе по поиску уязвимостей.

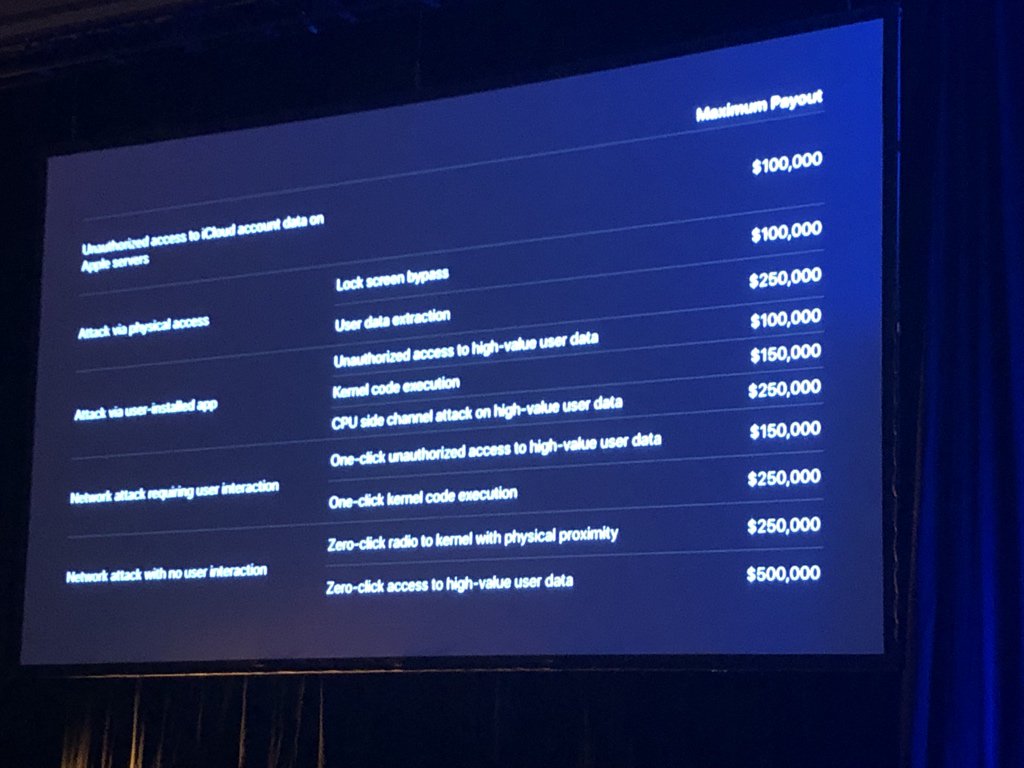
Уже этой осенью максимальная сумма вознаграждения увеличится до $1 миллиона и будет распространяться на все платформы Apple: iOS, iCloud, tvOS, iPadOS, watchOS и macOS.

Как и прошлое максимальное вознаграждение, миллион долларов можно получить за полную удаленную компрометацию устройства без взаимодействия с пользователем.

Также предусматриваются и более мелкие суммы выплат. Например, $500 000 можно заработать за обнаружение уязвимости обхода экрана блокировки iPhone.

А выполнения кода с помощью установленного пользователем приложения принесет исследователям $150 000.

Напомним, что на Black Hat эксперт Google Project Zero Натали Силванович рассказала о проблемах безопасности в клиенте iMessage. В случае успешной эксплуатации этих багов злоумышленник может получить контроль над устройством пользователя.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru