



Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple расширила свою программу по поиску уязвимостей в операционных системах iOS и macOS. Теперь исследователи, сумевшие взломать устройства на этих ОС, а также представить доказательства успешного взлома, могут рассчитывать на $1 миллион в качестве максимального вознаграждения.

Корпорация из Купертино запустила свою программу по поиску багов в 2016 году. Тогда максимальная сумма вознаграждения составляла $200 000, ее можно было получить за успешную эксплуатацию бреши, которая позволила бы получить полный контроль над iOS-устройством. При этом обязательным условием было отсутствие взаимодействия с атакуемым пользователем.

На прошедшей в Лас-Вегасе конференции Black Hat (прошла с 3 по 8 августа 2019 года) Иван Крстич, глава безопасности в Apple, анонсировал существенные изменения в программе по поиску уязвимостей.

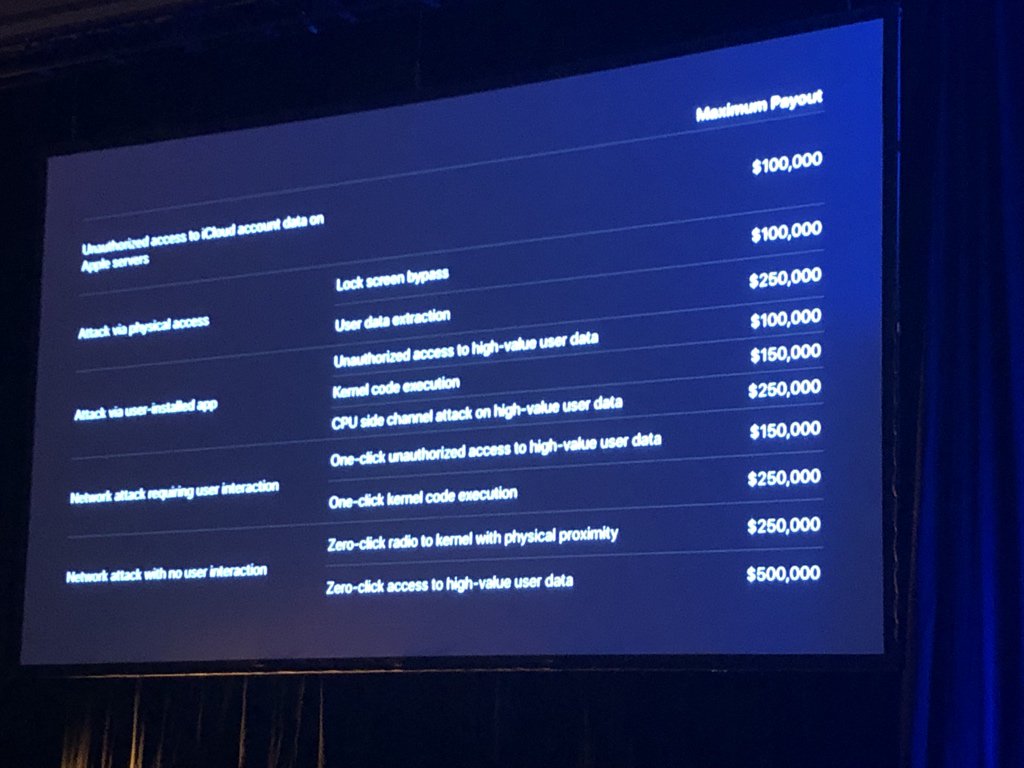
Уже этой осенью максимальная сумма вознаграждения увеличится до $1 миллиона и будет распространяться на все платформы Apple: iOS, iCloud, tvOS, iPadOS, watchOS и macOS.

Как и прошлое максимальное вознаграждение, миллион долларов можно получить за полную удаленную компрометацию устройства без взаимодействия с пользователем.

Также предусматриваются и более мелкие суммы выплат. Например, $500 000 можно заработать за обнаружение уязвимости обхода экрана блокировки iPhone.

А выполнения кода с помощью установленного пользователем приложения принесет исследователям $150 000.

Напомним, что на Black Hat эксперт Google Project Zero Натали Силванович рассказала о проблемах безопасности в клиенте iMessage. В случае успешной эксплуатации этих багов злоумышленник может получить контроль над устройством пользователя.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru