



Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Злоумышленники используют скрипт AutoHotkey для кражи информации и обхода средств защиты, установленных на компьютере жертвы. Помимо этого, этот же скрипт позволяет преступникам устанавливать дополнительные вредоносные элементы, а также подключаться к скомпрометированным машинам через TeamViewer.

Напомним, что AutoHotkey (также AHK) представляет собой скриптовый язык с открытым исходным кодом, который был создан для Windows в далеком 2003 году. AHK используется для поддержки так называемых «горячих клавиш» в AutoIt.

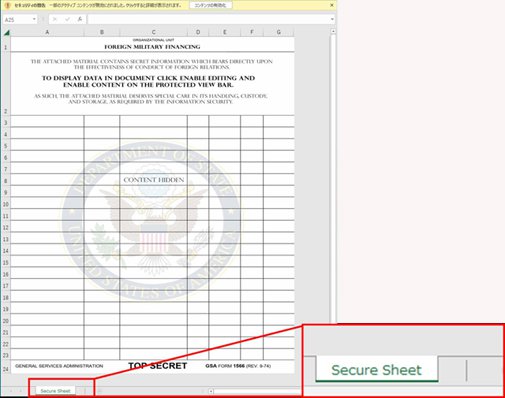
Вредоносный скрипт AutoHotkey распространяется с помощью вложения Excel Workbook, в котором активированы макросы. Имя файла (Military Financing.xlsm), используемое злоумышленниками, ссылается на программу Агентства по сотрудничеству в области безопасности и обороны, являющегося частью Министерства обороны США.

По словам экспертов компании Trend Micro, после активации макросов документ XSLM установит в систему AutoHotkey, а также дополнительно скопирует файл с вредоносным скриптом.

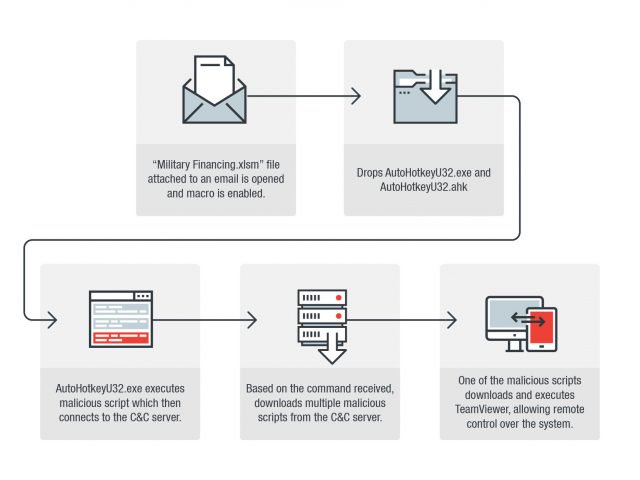
В итоге цепочка атаки будет представлять собой следующее:

Сразу же после выполнения злонамеренного скрипта в системе он пытается связаться с контрольным сервером C&C, чтобы загрузить дополнительные скрипты себе в помощь. Имя вредоносного файла первой стадии атаки — AutoHotkeyU32.ahk.

«Загруженные на компьютер злонамеренные файлы могут получить имя компьютера, а также снять скриншоты. Что более важно — они могут загрузить инструмент для удаленного администрирования TeamViewer», — говорится в отчете Trend Micro.

В настоящий момент конкретные цели данной вредоносной кампании определить не удалось.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru