



Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Злоумышленники используют скрипт AutoHotkey для кражи информации и обхода средств защиты, установленных на компьютере жертвы. Помимо этого, этот же скрипт позволяет преступникам устанавливать дополнительные вредоносные элементы, а также подключаться к скомпрометированным машинам через TeamViewer.

Напомним, что AutoHotkey (также AHK) представляет собой скриптовый язык с открытым исходным кодом, который был создан для Windows в далеком 2003 году. AHK используется для поддержки так называемых «горячих клавиш» в AutoIt.

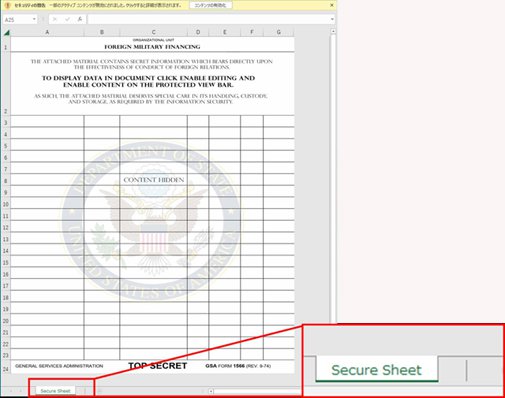
Вредоносный скрипт AutoHotkey распространяется с помощью вложения Excel Workbook, в котором активированы макросы. Имя файла (Military Financing.xlsm), используемое злоумышленниками, ссылается на программу Агентства по сотрудничеству в области безопасности и обороны, являющегося частью Министерства обороны США.

По словам экспертов компании Trend Micro, после активации макросов документ XSLM установит в систему AutoHotkey, а также дополнительно скопирует файл с вредоносным скриптом.

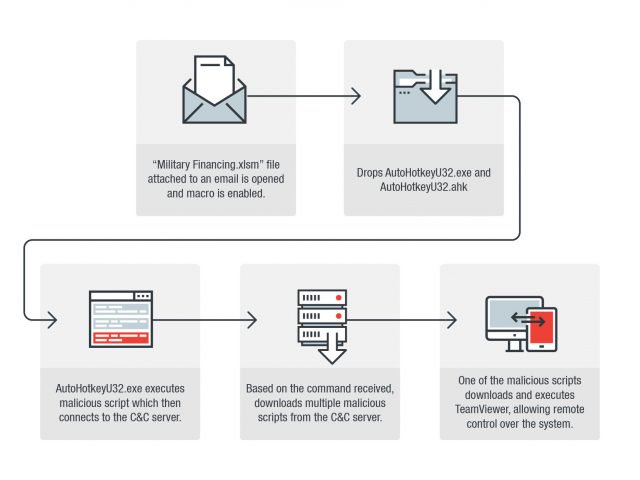
В итоге цепочка атаки будет представлять собой следующее:

Сразу же после выполнения злонамеренного скрипта в системе он пытается связаться с контрольным сервером C&C, чтобы загрузить дополнительные скрипты себе в помощь. Имя вредоносного файла первой стадии атаки — AutoHotkeyU32.ahk.

«Загруженные на компьютер злонамеренные файлы могут получить имя компьютера, а также снять скриншоты. Что более важно — они могут загрузить инструмент для удаленного администрирования TeamViewer», — говорится в отчете Trend Micro.

В настоящий момент конкретные цели данной вредоносной кампании определить не удалось.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru