



Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Скрипты AutoHotkey используются для кражи данных и удаленного доступа

Злоумышленники используют скрипт AutoHotkey для кражи информации и обхода средств защиты, установленных на компьютере жертвы. Помимо этого, этот же скрипт позволяет преступникам устанавливать дополнительные вредоносные элементы, а также подключаться к скомпрометированным машинам через TeamViewer.

Напомним, что AutoHotkey (также AHK) представляет собой скриптовый язык с открытым исходным кодом, который был создан для Windows в далеком 2003 году. AHK используется для поддержки так называемых «горячих клавиш» в AutoIt.

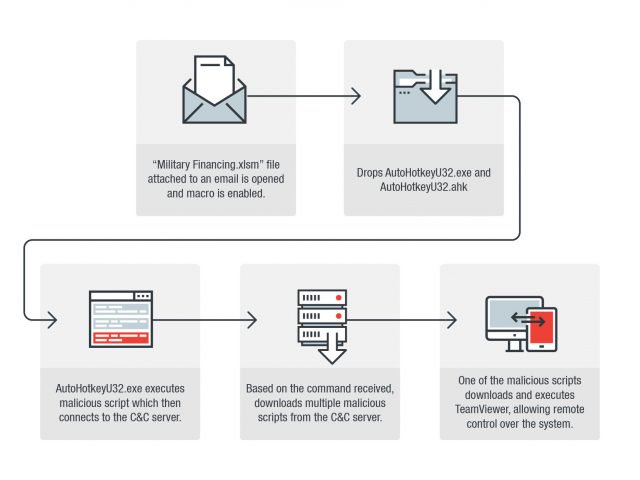
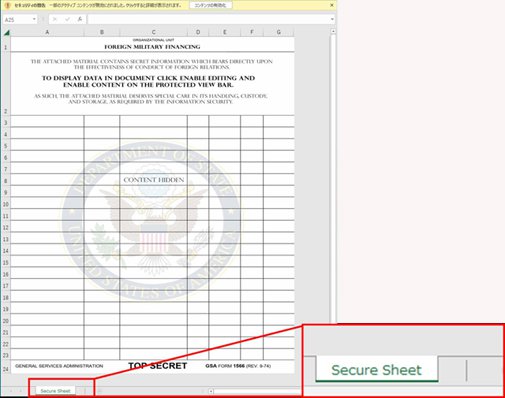
Вредоносный скрипт AutoHotkey распространяется с помощью вложения Excel Workbook, в котором активированы макросы. Имя файла (Military Financing.xlsm), используемое злоумышленниками, ссылается на программу Агентства по сотрудничеству в области безопасности и обороны, являющегося частью Министерства обороны США.

По словам экспертов компании Trend Micro, после активации макросов документ XSLM установит в систему AutoHotkey, а также дополнительно скопирует файл с вредоносным скриптом.

В итоге цепочка атаки будет представлять собой следующее:

Сразу же после выполнения злонамеренного скрипта в системе он пытается связаться с контрольным сервером C&C, чтобы загрузить дополнительные скрипты себе в помощь. Имя вредоносного файла первой стадии атаки — AutoHotkeyU32.ahk.

«Загруженные на компьютер злонамеренные файлы могут получить имя компьютера, а также снять скриншоты. Что более важно — они могут загрузить инструмент для удаленного администрирования TeamViewer», — говорится в отчете Trend Micro.

В настоящий момент конкретные цели данной вредоносной кампании определить не удалось.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru