



Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Специалисты Emsisoft выпустили дешифратор, который поможет жертвам семейства шифровальщиков Planetary бесплатно вернуть свои файлы. Это семейство программ-вымогателей отметилось использованием названий планет в качестве расширения, которое добавляется к зашифрованным файлам.

Жертвы вымогателя Planetary отмечали, что к именам пострадавших файлов вредоносная программа добавляет следующие расширения: .mira, .yum, .Pluto или .Neptune. Если изначальное имя файла было test.jpg, после шифрования оно превращается в test.jpg.Neptune или test.jpg.mira.

Последний вариант шифровальщика используется исключительно расширение .mira — в честь вымышленной планеты из игры Xenoblade.

Чтобы расшифровать свои файлы с помощью выпущенного дешифратора, пользователи должны убедиться в том, что у них сохранился файл, в котором изложены требования злоумышленников.

Этот файл имеет имя !!!READ_IT!!!.txt, а располагается в каждой папке, где есть зашифрованные файлы. Также его можно найти на рабочем столе.

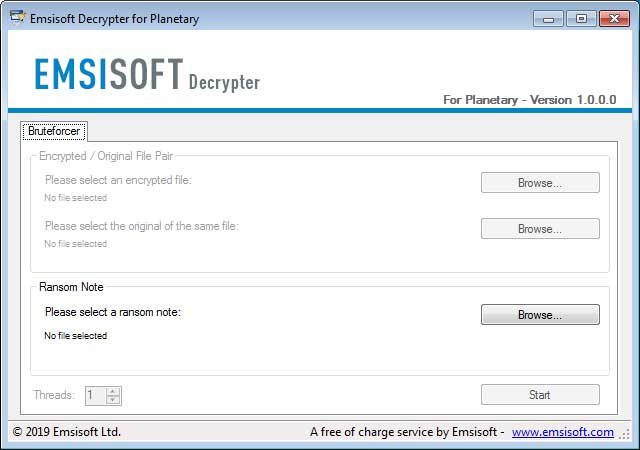
Для расшифровки файлов скачайте программу decrypt_Planetary.exe и сохраните ее на рабочем столе. После этого запустите файл с правами администратора. Далее появится окно программы, в котором вам будет предложено выбрать файл с требованиями преступников:

Выберите этот файл и нажмите кнопку «Start» — программа выдаст вам ключ расшифровки. Теперь можно нажать «OK», чтобы загрузить ключ в дешифратор.

Затем в следующем окне выберите съемные и встроенные диски, файлы на которых вы хотите расшифровать. Нажмите кнопку «Decrypt» — процесс расшифровки запустится.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru