



Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Специалисты Emsisoft выпустили дешифратор, который поможет жертвам семейства шифровальщиков Planetary бесплатно вернуть свои файлы. Это семейство программ-вымогателей отметилось использованием названий планет в качестве расширения, которое добавляется к зашифрованным файлам.

Жертвы вымогателя Planetary отмечали, что к именам пострадавших файлов вредоносная программа добавляет следующие расширения: .mira, .yum, .Pluto или .Neptune. Если изначальное имя файла было test.jpg, после шифрования оно превращается в test.jpg.Neptune или test.jpg.mira.

Последний вариант шифровальщика используется исключительно расширение .mira — в честь вымышленной планеты из игры Xenoblade.

Чтобы расшифровать свои файлы с помощью выпущенного дешифратора, пользователи должны убедиться в том, что у них сохранился файл, в котором изложены требования злоумышленников.

Этот файл имеет имя !!!READ_IT!!!.txt, а располагается в каждой папке, где есть зашифрованные файлы. Также его можно найти на рабочем столе.

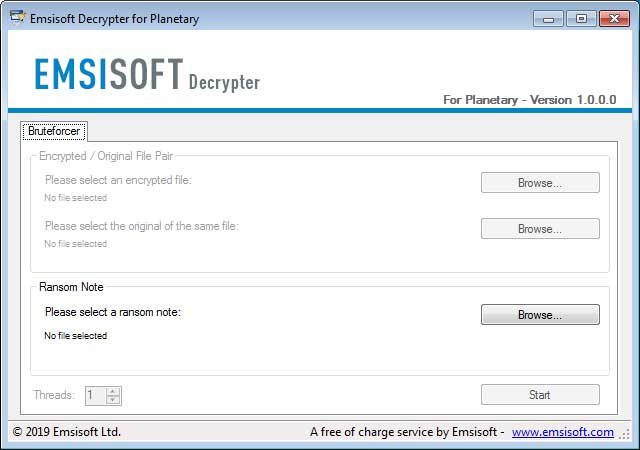
Для расшифровки файлов скачайте программу decrypt_Planetary.exe и сохраните ее на рабочем столе. После этого запустите файл с правами администратора. Далее появится окно программы, в котором вам будет предложено выбрать файл с требованиями преступников:

Выберите этот файл и нажмите кнопку «Start» — программа выдаст вам ключ расшифровки. Теперь можно нажать «OK», чтобы загрузить ключ в дешифратор.

Затем в следующем окне выберите съемные и встроенные диски, файлы на которых вы хотите расшифровать. Нажмите кнопку «Decrypt» — процесс расшифровки запустится.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru