


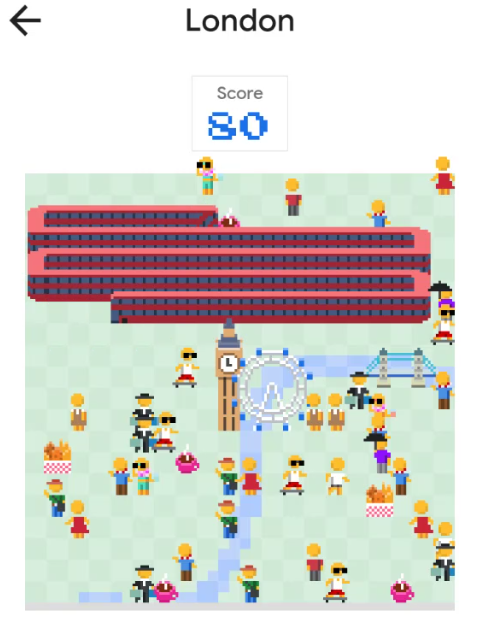

Эксперты взломали игру змейка в Google Maps, добавив режим Бога и ИИ

Эксперты взломали игру змейка в Google Maps, добавив режим Бога и ИИ

Эксперты взломали игру змейка в Google Maps, добавив режим Бога и ИИ

Команде исследователей из Check Point удалось взломать игру «змейка», которую разработчики Google Maps добавили в приложение для Android и iOS в качестве первоапрельской шутки. Эксперты подвергли программу обратному инжинирингу, что позволило внедрить ИИ и полностью исключить возможность проигрыша.

После того как эксперты получили доступ к коду игры, они добавили простой искусственный интеллект, который в состоянии сам играть в «змейку». Чтобы закрепить результат, команда Check Point Research изменила код игры таким образом, чтобы проигрыш был полностью исключен.

Чтобы начать процесс обратного инжиниринга, специалисты сначала запустили игру внутри эмулятора Genymotion Android, что позволило сделать вывод — игра рендерится в WebView. Это вывело экспертов на домен snake.googlemaps.com, где хранилась эта версия «змейки».

На самом сайте исследователи нашли JavaScript-код, отвечающий за отображение поля для игры. Далее специалисты удалили условия, при которых ваша змея погибала, если она упиралась в стены поля. Это позволило создать в игре так называемый «режим Бога».

После этого эксперты решили добавить еще и ИИ, который сможет сам играть в игру.

Весь процесс команда Check Point Research записала на видео, которое можно посмотреть ниже. Также доступно описание процесса взлома.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru