



61% российских онлайн-банков имеет крайне низкий уровень защищенности

61% российских онлайн-банков имеет крайне низкий уровень защищенности

61% российских онлайн-банков имеет крайне низкий уровень защищенности

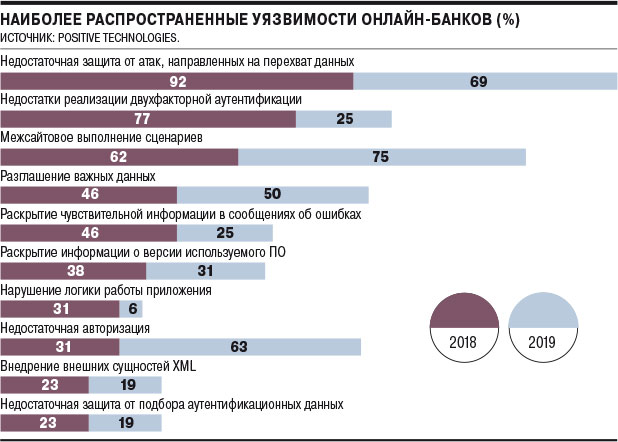
Согласно исследованию, проведенному компанией Positive Technologies, проблемы безопасности затрагивают более половины российских онлайн-банков. Эти уязвимости могут быть использованы злоумышленниками для кражи денежных средств клиентов кредитных организаций.

Специалисты компании углубились в исследование веб-приложений ДБО, в результате чего удалось выявить крайне низкий уровень защищенности 61% этих приложений. По информации издания "Коммерсант", в ФинЦЕРТ утверждают, что эти проблемы уже активно эксплуатируются злоумышленниками.

Эксперты бьют тревогу: банкам надо срочно менять подход к безопасности. Причем менять его придется полностью, а не только по отдельным направлениям.

По словам исследователей, из проанализированных приложений ДБО у всех нашлись те или иные уязвимости. Более половины (54%) предоставляют преступникам возможность хищения денежных средств клиентов.

Воспользовавшись обнаруженными брешами, злоумышленники могут узнать номера карт клиентов, получить доступ к их шаблонам и даже отредактировать их. Пожалуй, нет необходимости объяснять, насколько ситуация фатальна в случае изменения злоумышленником шаблона.

Помимо этого, исследователей поразил тот факт, что 77% банков пренебрегают использованием системы двухфакторной аутентификации для совершения достаточно конфиденциальных операций.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru