



В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

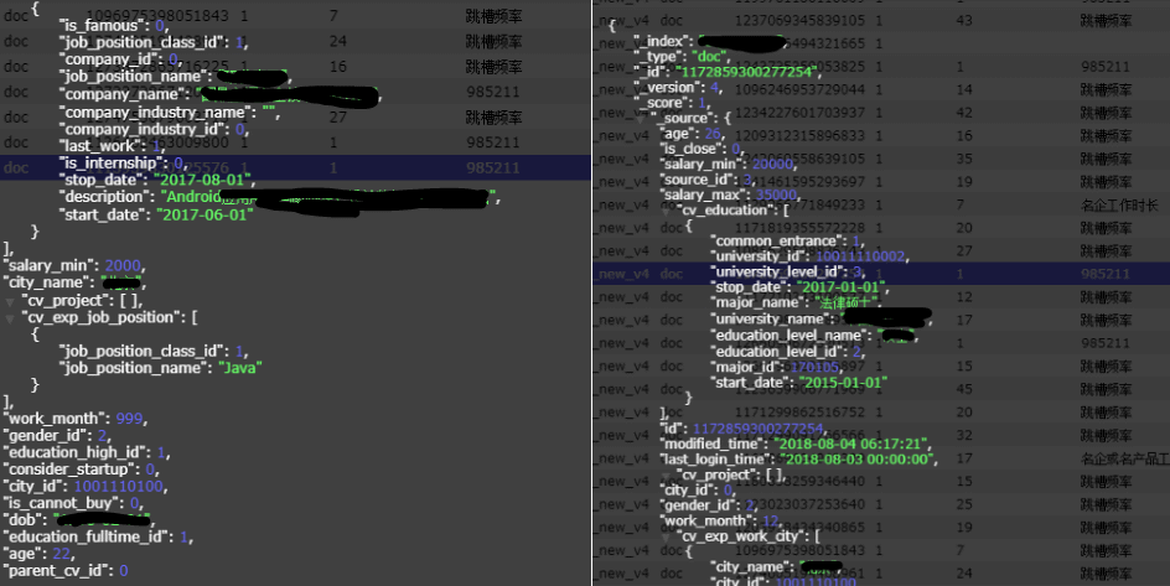
С начала этого года китайские компании умудрились допустить утечку 590 миллионов резюме. Такая статистика получается, если сложить данные об утечках из разных источников, о которых эксперты сообщили в первые три месяца 2019 года.

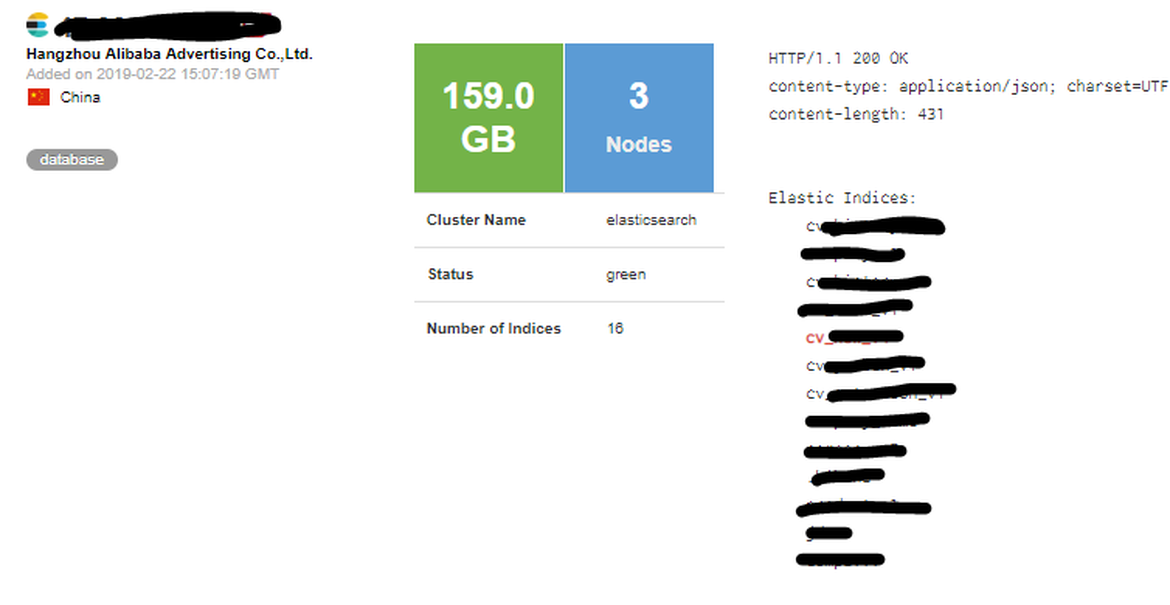
Наибольший процент инцидентов с непреднамеренным раскрытием данных произошел по причине плохо защищенных баз данных MongoDB, а также серверов ElasticSearch, которые были доступны из Сети без пароля.

От мелких компаний до крупных организаций, специализирующихся на поиске рабочих мест — все они сливали данные своих клиентов в той или иной форме. Исследователь Саням Джейн, участник сообщества GDI Foundation, сообщил о большинстве случаев утечек.

Например, 10 марта Джейн обнаружил сервер ElasticSearch, который раскрывал 33 миллионов резюме граждан Китая. Эту базу данных защитили паролем спустя четыре дня после сообщения Джейн.

13 марта специалист наткнулся на еще один сервер ElasticSearch, который на этот раз содержал 84,8 миллионов резюме. Об этой базе также сообщил Дэвин Стоукс.

15 марта Джейн опять исследовал цифровое пространство, что привело к обнаружению очередной установки ElasticSearch, которая раскрывала 93 миллиона резюме.

Четвертый сервер, найденный Джейн содержал только 9 миллионов резюме, а вот пятый — целых 129 миллионов. Шестой сервер сливал 180 000, седьмой — 17 000.

Буквально на днях Боб Дьяченко сообщил, что китайский сервер сливает 10,5 миллионов данных граждан Китая.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru