



Kaspersky Total Security конфликтует с Google Chromecast, жалуются юзеры

Kaspersky Total Security конфликтует с Google Chromecast, жалуются юзеры

Kaspersky Total Security конфликтует с Google Chromecast, жалуются юзеры

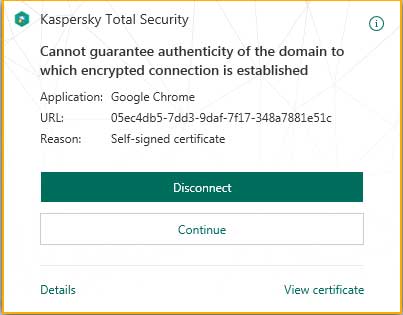
Пользователи антивируса «Лаборатории Касперского» Kaspersky Total Security с конца января жалуются на конфликты защитного решения с Chromecast. Согласно сообщениям, при открытии браузера Chrome антивирус начинает выводить множество предупреждений, в которых утверждается, что возникла проблема с самозаверенными сертификатами.

Оказалось, что проблема кроется в конфликте с устройством Chromecast, которое якобы находилось в сети пользователей, но на самом деле могло и вовсе не существовать.

В предупреждениях говорилось, что антивирус «Лаборатории Касперского» не может гарантировать подлинность домена, с которым установлено зашифрованное соединение. А причиной этому является «самозаверенный сертификат».

Эти сообщения отображались антивирусным движком, который позволяет сканировать зашифрованный SSL-трафик на наличие вредоносного содержимого. В открытом вчера баг репорте Chromium сотрудник Google утверждал, что за последнее время появилось большое количество жалоб от пользователей Windows, антивирус которых конфликтует с Chromecast.

Специалист углубился в корни проблемы и обнаружил, что пользователи антивируса «Лаборатории Касперского» жалуются с конца января. Сотрудник связался с представителями антивирусного вендора, чтобы решить данную проблему.

Эксперты BleepingComputer провели свой тест, в ходе которого установили на виртуальную машину пробную версию Kaspersky Total Security. Попытка воспроизведения бага в итоге удалась.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru