



Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Специалисты «Лаборатории Касперского» выяснили, чего россияне боятся больше всего при совершении покупок онлайн. Аналитики утверждают, что 79% российских пользователей отдают себе отчет в том, что их могут подстерегать киберугрозы финансового характера в процессе онлайн-шопинга.

Согласно исследованию «Лаборатории Касперского», 60% россиян с подозрением относятся к онлайн-магазинам, которые были вовлечены в различные эпизоды утечек данных клиентов. Соответственно, они отказываются приобретать вещи там.

47% респондентов подчеркнули, что они бы гораздо охотнее совершали онлайн-покупки, если бы им была гарантирована безопасность их транзакций. Более половины респондентов (59%) признались, что, например, в случае утери или кражи устройства они сильнее всего переживали бы именно за финансовые данные, а не за личные или рабочие файлы, фотографии и пароли от нефинансовых аккаунтов.

Тем не менее это не мешает 15% пользователей хранить на своих девайсах различную банковскую информацию, в том числе номер и PIN-код кредитной карты или пароль от системы онлайн-банкинга.

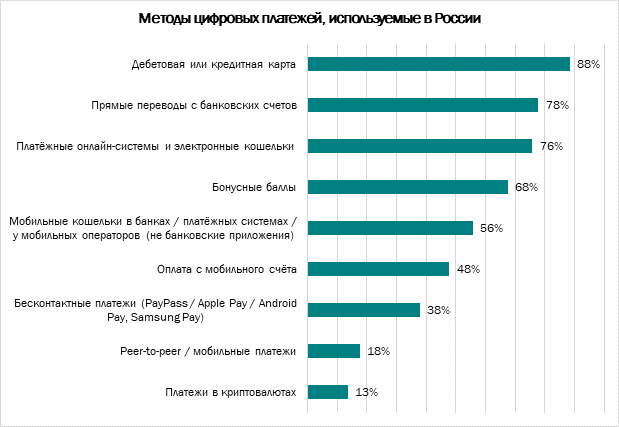
Что же касается методов оплаты, большинство (88%) россиян, как и ожидалось, предпочитают платить банковской картой – дебетовой или кредитной. Существенная доля (76%) пользуется платёжными системами и онлайн-кошельками. А 38% выбирают бесконтактные методы оплаты, например, PayPass или ApplePay. Наконец, 13% оплачивают покупки с помощью криптовалют.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru