



Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Специалисты «Лаборатории Касперского» выяснили, чего россияне боятся больше всего при совершении покупок онлайн. Аналитики утверждают, что 79% российских пользователей отдают себе отчет в том, что их могут подстерегать киберугрозы финансового характера в процессе онлайн-шопинга.

Согласно исследованию «Лаборатории Касперского», 60% россиян с подозрением относятся к онлайн-магазинам, которые были вовлечены в различные эпизоды утечек данных клиентов. Соответственно, они отказываются приобретать вещи там.

47% респондентов подчеркнули, что они бы гораздо охотнее совершали онлайн-покупки, если бы им была гарантирована безопасность их транзакций. Более половины респондентов (59%) признались, что, например, в случае утери или кражи устройства они сильнее всего переживали бы именно за финансовые данные, а не за личные или рабочие файлы, фотографии и пароли от нефинансовых аккаунтов.

Тем не менее это не мешает 15% пользователей хранить на своих девайсах различную банковскую информацию, в том числе номер и PIN-код кредитной карты или пароль от системы онлайн-банкинга.

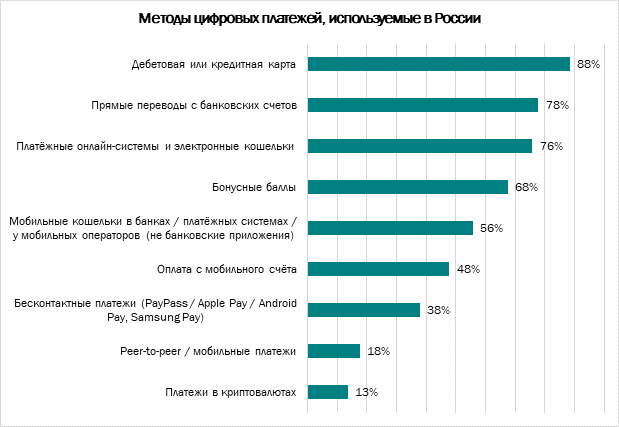
Что же касается методов оплаты, большинство (88%) россиян, как и ожидалось, предпочитают платить банковской картой – дебетовой или кредитной. Существенная доля (76%) пользуется платёжными системами и онлайн-кошельками. А 38% выбирают бесконтактные методы оплаты, например, PayPass или ApplePay. Наконец, 13% оплачивают покупки с помощью криптовалют.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru