


МВД предупредило о схеме с пассивным доходом на VPS-серверах

МВД предупредило о схеме с пассивным доходом на VPS-серверах

МВД предупредило о схеме с пассивным доходом на VPS-серверах

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой мошеннической рассылке с обещанием пассивного дохода. На деле все деньги получают организаторы схемы.

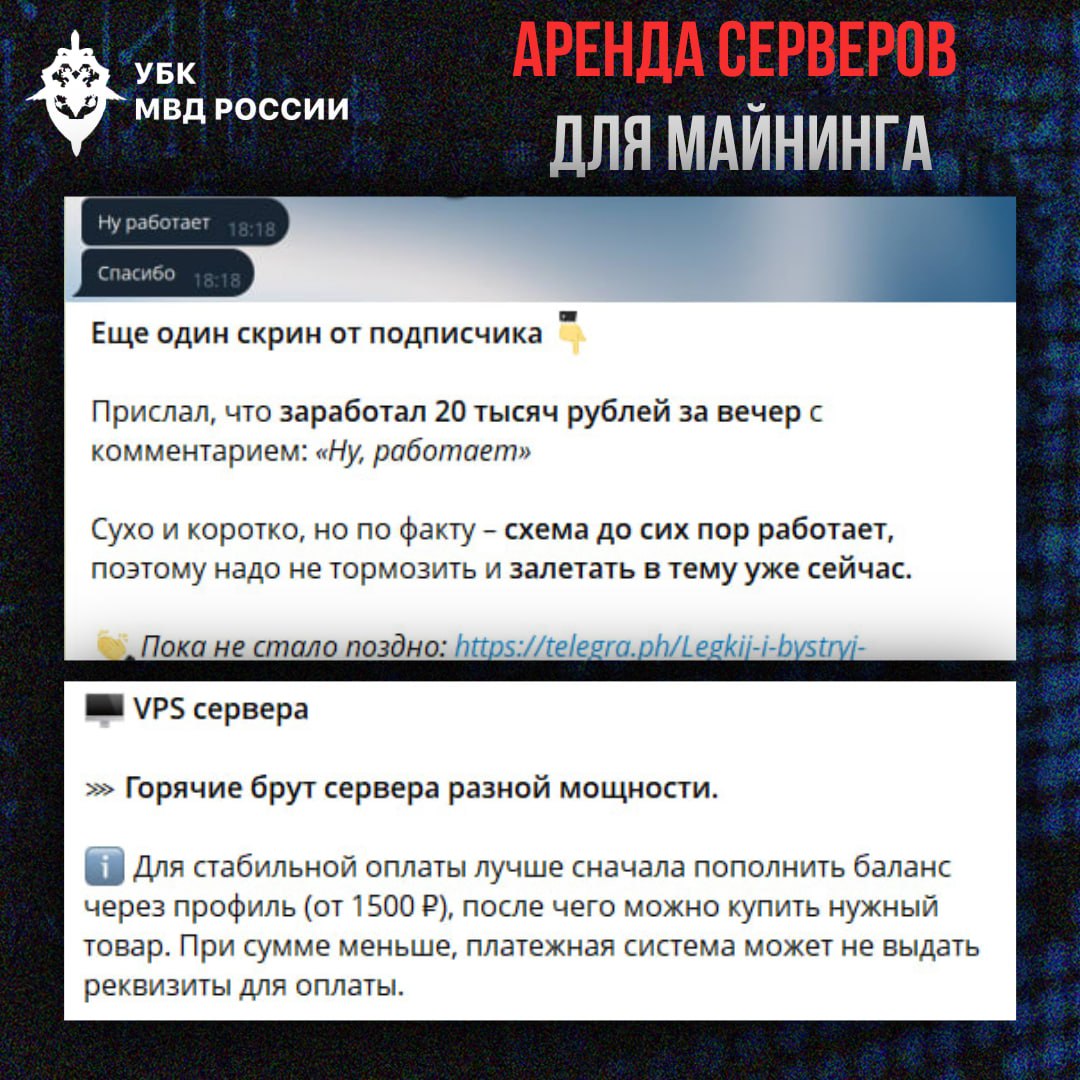
Как сообщает официальный телеграм-канал УБК МВД «Вестник киберполиции России», пользователям предлагают арендовать VPS-сервер через бота в мессенджере, а затем подключить его через другого бота к майнингу криптовалют или вычислениям для обучения нейросетей.

Злоумышленники обещают высокий доход — до 100 тыс. рублей в месяц — при полном отсутствии рисков. Кроме того, организаторы утверждают, что вывести средства можно будет не только на банковскую карту, но и в криптовалюте.

В некоторых случаях перед покупкой вычислительных мощностей пользователям предлагают пополнить баланс якобы для «стабильной оплаты». Как отмечают киберполицейские, это явный признак мошенничества.

«Конечно, никакого гарантированного заработка здесь нет. Деньги просто уходят организаторам схемы, а обещанные «доходы» существуют только на скриншотах и в интерфейсе бота», — предупреждает УБК МВД.

В 2025 году УБК МВД уже фиксировало волну криптоскама. Тогда злоумышленники использовали другую легенду — обучение торговле на курсах криптовалют.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru