



Украинские или российские хакеры используют 0-day в Flash Player

Украинские или российские хакеры используют 0-day в Flash Player

Украинские или российские хакеры используют 0-day в Flash Player

Adobe выпустила внеплановые обновления безопасности для Flash Player, чтобы устранить две уязвимости, одна из которых представляет собой 0-day брешь (CVE-2018-15982). Эту уязвимость используют в реальных атаках киберпреступники, чем и обусловлен срочный выпуск патчей.

CVE-2018-15982 является уязвимостью типа use-after-free (UAF) в файловом пакете com.adobe.tvsdk.mediacore.metadata, ее можно использовать для доставки и выполнения вредоносного кода на компьютере жертвы.

Об этой проблеме исследователи Gigamon Applied Threat Research (ATR) и Qihoo 360 сообщили 29 ноября после того, как документ Office, содержащий вредоносный объект Flash, был загружен на VirusTotal с украинского IP-адреса.

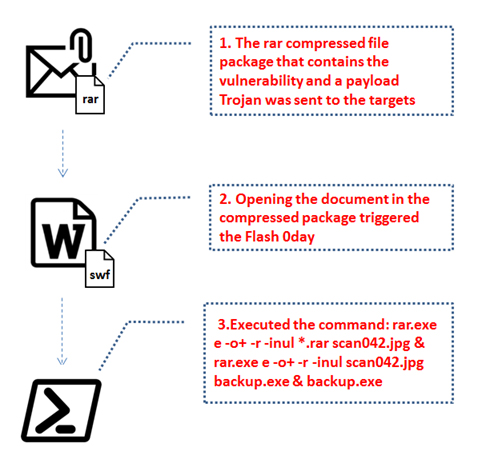
Дальнейший анализ показал, что этот эксплойт эффективен как на 32-битных, так и на 64-битных системах. Схема заражения получается следующая — сначала пользователю приходит RAR-архив, содержащий пейлоад, в случае открытия документа запускается процесс эксплуатации 0-day, третьим этапом выполняется команда «rar.exe e -o+ -r -inul *.rar scan042.jpg backup.exe».

После эксплуатации уязвимости в дело вступает другая вредоносная составляющая — зашифрованный бэкдор, замаскированный под панель управления NVIDIA. Он подписан легитимным сертификатом, который после сообщений об уязвимости был отозван.

Бэкдор способен мониторить активность пользователя в системе (движения мыши, набранный на клавиатуре текст). Помимо этого, вредонос собирает информацию о системе и отправляет ее на сервер C&C.

Если бэкдор обнаруживает присутствие антивирусного продукта в системе, он удаляет себя.

Поскольку рассылаемый вредоносный документ на русском языке, исследователи Qihoo предполагают, что за атаками могут стоять либо российские, либо украинские киберпреступники.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru