



Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Специалисты Северо-Восточного университета совместно с экспертами IBM Research раскрыли новую вариацию уязвимости Spectre в процессорах. Эту брешь можно проэксплуатировать за счет выполнения кода в контексте браузера.

Команда исследователей утверждает, что новая проблема также затрагивает микроархитектуру современных процессоров и может быть использована в процессе атаки на функцию спекулятивного выполнения.

Специалисты дали новой уязвимости кодовое имя SplitSpectre, она является вариацией изначального варианта уязвимости Spectre v1, о которой стало известно в начале этого года.

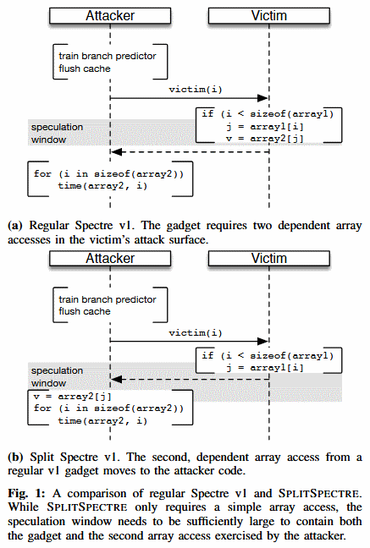
Отличие SplitSpectre в том, как именно осуществляется атака. По словам экспертов, новую уязвимость использовать даже легче, чем первоначальный вариант.

Для наглядности исследователи опубликовали схему, на которой видно отличие оригинальной Spectre v1 (вверху) от SplitSpectre (внизу):

По словам специалистов, эта атака технически увеличивают длину окна спекулятивного выполнения. Экспертам удалось успешно атаковать процессоры Intel Haswell, Skylake и AMD Ryzen. При этом в ходе атак они использовали JavaScript-движок Firefox SpiderMonkey 52.7.4.

С подробным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Напомним, что в прошлом месяце Линус Торвальдс поддержал идею создания патча ядра Linux, который призван ограничить действие защитного механизма против атаки Spectre Variant 2. Это обновление отключит одну из систем защиты от Spectre V2 по той причине, что на системах наблюдается потеря производительности вплоть до 50% от общей мощности процессора. 

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru