



Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная пугалка для пользователей WhatsApp оказалась фейком. На днях некоторым пользователям приходили сообщения, предупреждающие о некоем видео под названием «martinelli», которое взламывает устройства так, что их потом нельзя уже вернуть в нормальное состояние.

Однако эксперты компании Sophos развенчали этот миф, предупредив пользователей, чтобы они не придавали значения этим вводящим в заблуждение сообщениям.

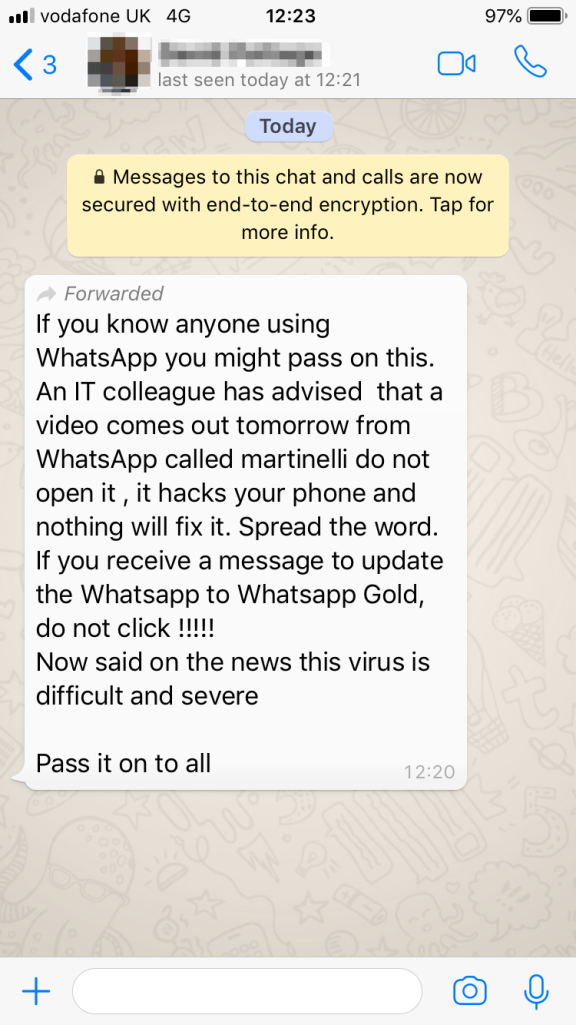
Пользователи получали сообщение следующего содержания:


«Если ты знаешь того, кто использует WhatsApp, можешь отправить ему это. IT-коллега предупредил о видео, которое должно выйти завтра, оно называется martinelli — не открывай его. Оно взломает твой телефон, и ничего ему не поможет. Распространи эту информацию. Если увидишь предложение обновить Whatsapp до Whatsapp Gold, не нажимай на него!!! В новостях говорят, что это очень серьезный и сложный вирус. Передай это всем контактам».

Команда Sophos пишет, что это сообщение правдиво лишь отчасти. Например:

  1. Ложь — видео «martinelli», содержащее вредоносную программу.
  2. Реальная угроза — премиальный сервис WhatsApp Gold, якобы предлагаемый мессенджером. На самом деле таковым не является.

В сентябре мы писали, что некий контакт WhatsApp под именем «Olivia» отправляет сообщения детям, представляясь другом, у которого теперь новый номер телефона. Однако после непродолжительного диалога контакт начинает присылать ссылки на порносайты.

А в июле пользователям WhatsApp угрожал страшный контакт Momo. В качестве аватара данный абонент использовал знаменитую скульптуру молодой женщины с длинными черными волосами, большими глазами, неестественной улыбкой и лапами птицы вместо ног.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru