



Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

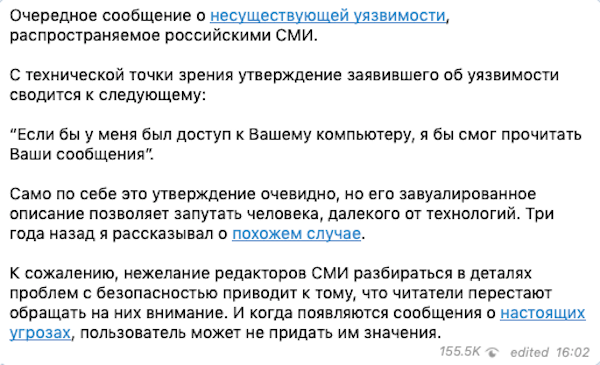
Основатель мессенджера Telegram прокомментировал недавно опубликованную информацию о некорректном хранении сообщений пользователей в декстопной версии приложения. Свою позицию Павел Дуров обозначил в сообщении на своем персональном канале Telegram.

Дуров называет обнаруженную уязвимость «несуществующей», а также в очередной раз сетует на непроверенную информацию.

«C технической точки зрения утверждение заявившего об уязвимости сводится к следующему: “Eсли бы у меня был доступ к Вашему компьютеру, я бы смог прочитать Ваши сообщения”», — пишет предприниматель. 

«Само по себе это утверждение очевидно, но его завуалированное описание позволяет запутать человека, далекого от технологий».

Далее Дуров приводит пример реальной уязвимости, угрозы для безопасности пользователей. И этот пример, конечно же, не затрагивает Telegram, а относится к практически прямому конкуренту мессенджера — WhatsApp.

«К сожалению, нежелание редакторов СМИ разбираться в деталях проблем с безопасностью приводит к тому, что читатели перестают обращать на них внимание. И когда появляются сообщения о настоящих угрозах, пользователь может не придать им значения».

Вчера мы сообщали, что десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Независимый исследователь выяснил, что содержимое чатов хранится локально в виде простого текста.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru