



Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

Основатель мессенджера Telegram прокомментировал недавно опубликованную информацию о некорректном хранении сообщений пользователей в декстопной версии приложения. Свою позицию Павел Дуров обозначил в сообщении на своем персональном канале Telegram.

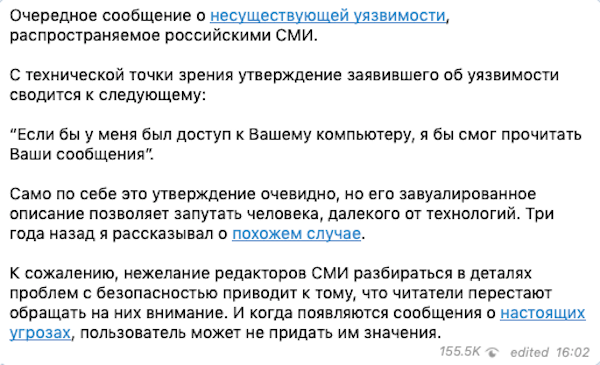
Дуров называет обнаруженную уязвимость «несуществующей», а также в очередной раз сетует на непроверенную информацию.

«C технической точки зрения утверждение заявившего об уязвимости сводится к следующему: “Eсли бы у меня был доступ к Вашему компьютеру, я бы смог прочитать Ваши сообщения”», — пишет предприниматель. 

«Само по себе это утверждение очевидно, но его завуалированное описание позволяет запутать человека, далекого от технологий».

Далее Дуров приводит пример реальной уязвимости, угрозы для безопасности пользователей. И этот пример, конечно же, не затрагивает Telegram, а относится к практически прямому конкуренту мессенджера — WhatsApp.

«К сожалению, нежелание редакторов СМИ разбираться в деталях проблем с безопасностью приводит к тому, что читатели перестают обращать на них внимание. И когда появляются сообщения о настоящих угрозах, пользователь может не придать им значения».

Вчера мы сообщали, что десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Независимый исследователь выяснил, что содержимое чатов хранится локально в виде простого текста.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru