



Десктопная версия Telegram хранит сообщения локально в открытом виде

Десктопная версия Telegram хранит сообщения локально в открытом виде

Десктопная версия Telegram хранит сообщения локально в открытом виде

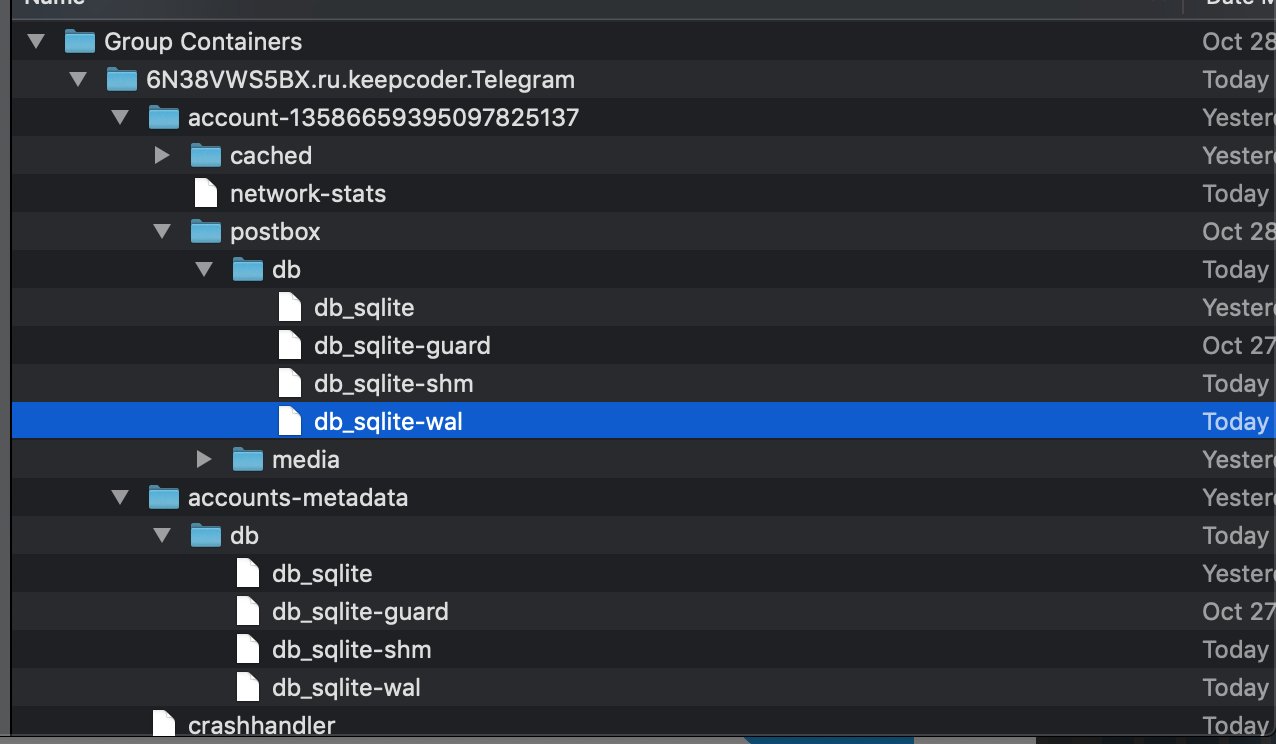
Десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Исследователи выяснили, что содержимое чатов хранится локально в виде простого текста.

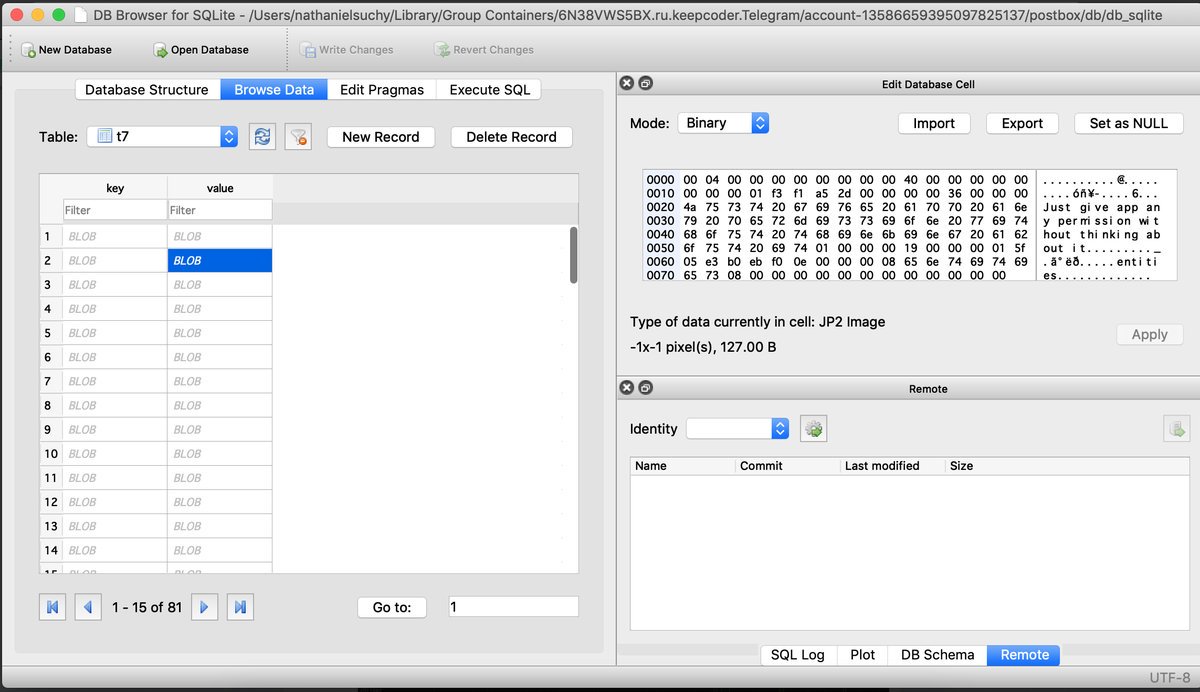
Эксперт в области безопасности Натаниэль Сачи смог прочитать базу данных Telegram, а также сообщения, которые хранятся в ней. Специалист подчеркнул, что мессенджер использует для хранения общений базу данных SQLite, которую довольно сложно прочитать, однако она при этом не зашифрована.

Проанализировав исходные данные, которые были переформатированы в более удобочитаемый формат, Натаниэль также обнаружил имена и номера телефонов, которые легко сопоставлялись друг с другом. Даже несмотря на то, что изначально информацию трудно прочитать, специальные скрипты могут помочь вычленить детали.

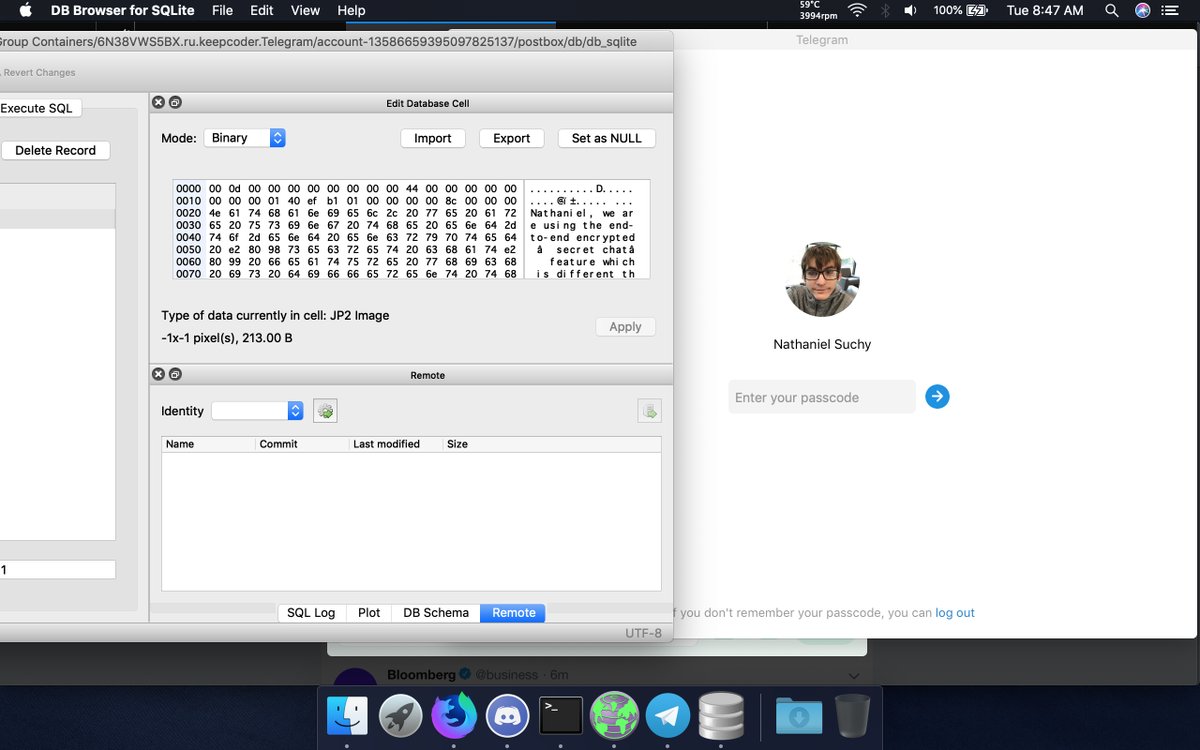
Таким образом, Telegram не шифрует эту базу SQLite, оставляя в системе сообщения в виде простого текста. Ту же самую проблему Сачи обнаружил и в другом мессенджере — Signal.

Исследователь протестировал также функцию «секретных чатов». Оказалось, что сообщения, отправляемые в секретные чаты, также попадают в ту же самую базу данных.

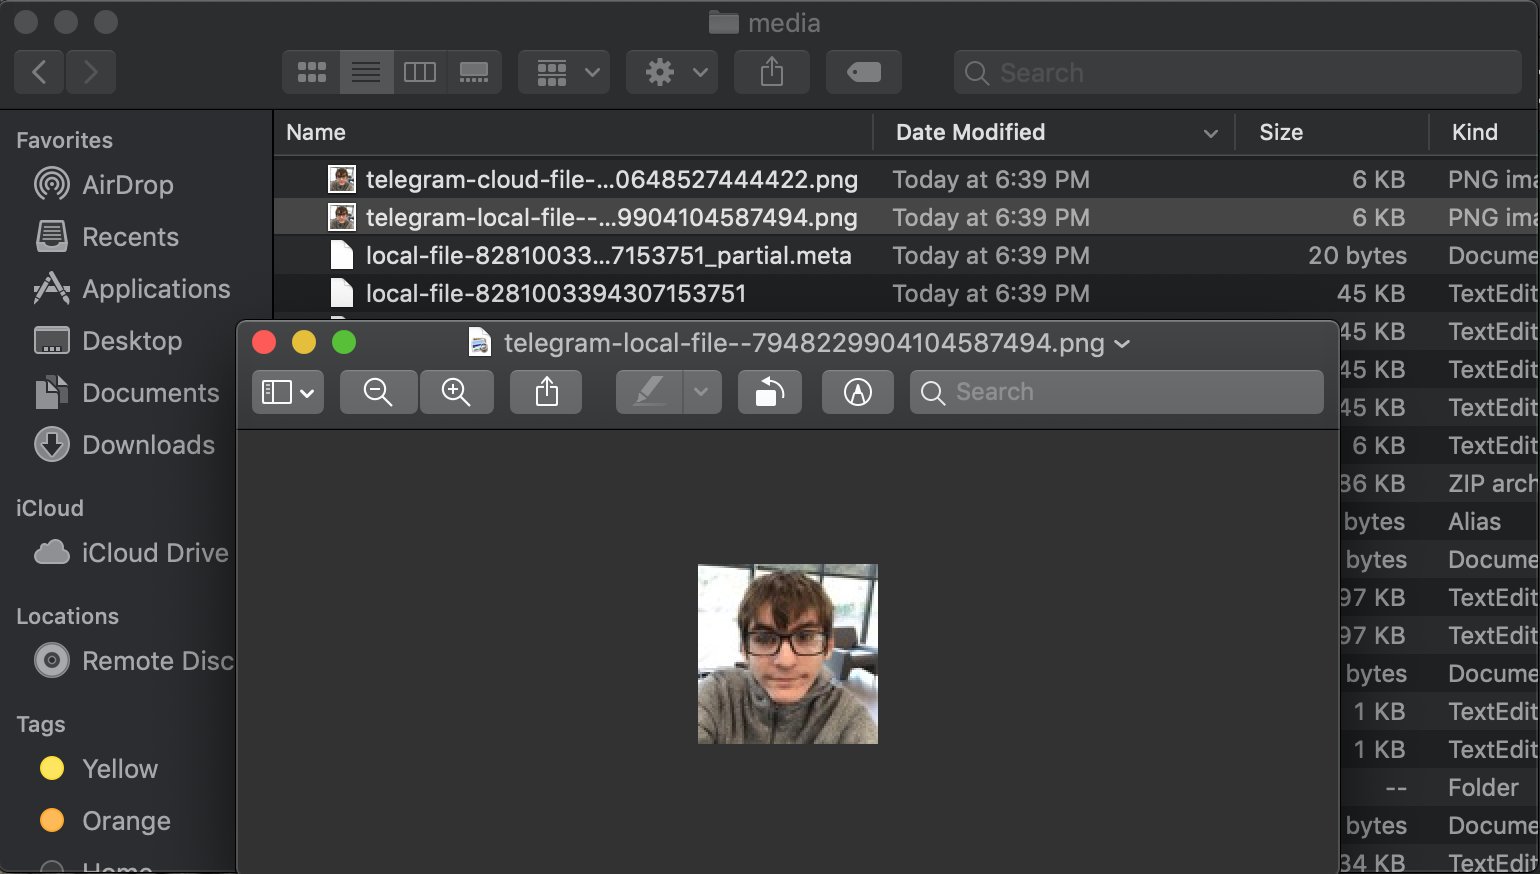
Этот же принцип затрагивает медиафайлы. Единственная степень защиты их от посторонних глаз — обфускация. Сачи понадобилось лишь изменить расширение файла, чтобы просмотреть фото, отправленное в чат.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru