



Для уязвимости в libssh выпущены сканеры и эксплойты

Для уязвимости в libssh выпущены сканеры и эксплойты

Для уязвимости в libssh выпущены сканеры и эксплойты

Обнаруженная на прошлой неделе уязвимость в libssh, позволяющая пройти аутентификацию без учетных данных, похоже, пользуется популярностью. С момента обнаружения уже было выпущено множество инструментов и скриптов, которые помогают атакующим удаленно использовать эту брешь.

Проблема безопасности получила идентификатор CVE-2018-10933, и ее крайне просто использовать — нужно всего лишь послать SSH2_MSG_USERAUTH_SUCCESS, когда libssh ожидает SSH2_MSG_USERAUTH_REQUEST. Таким образом, библиотека будет думать, что атакующий прошел процесс аутентификации.

Несмотря на то, что баг был устранен в версиях libssh 0.7.6 и 0.8.4, исследователи выпустили сканеры и скрипты, которые значительно упрощают процесс эксплуатации этого недостатка. Используя эти инструменты, злоумышленники могут удаленно выполнить команды на уязвимых версиях.

Эксперты также опубликовали ряд советов, как снизить риск использования этой бреши. Вот некоторые из них.

Arch Linux

В Arch Linux предлагают обновить версию libssh. Для этого можно воспользоваться командой:

pacman -Syu "libssh>=0.8.4-1"

Cisco

Cisco опубликовала официальное сообщение, в котором утверждается, что команда поверяет, какие устройства могут быть затронуты этой проблемой.

Debian

Для Debian были выпущены пропатченные пакеты, в которых устраняется уязвимость.

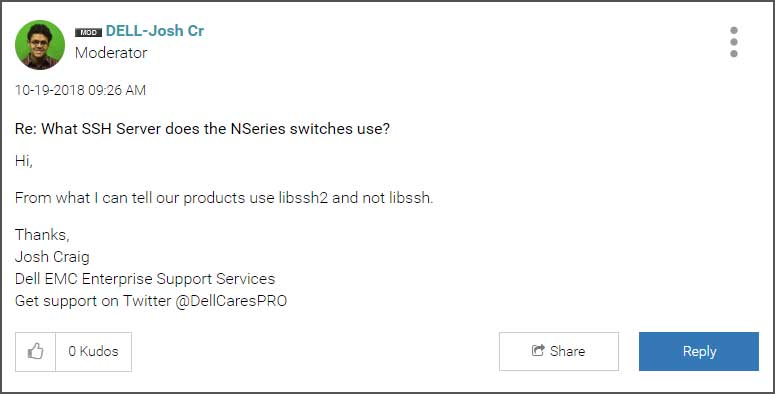
Dell

Пользователям Dell повезло больше — продукты компании используют libssh2, которая не подвержена влиянию CVE-2018-10933.

F5 Networks

К сожалению, продукты BIG-IP (AFM) уязвимы, а патча на данный момент нет.

Red Hat

В Red Hat заявили, что проблема затрагивает только поставляемую с Red Hat Enterprise Linux 7 Extras версию libssh. Другие пакеты никак не затронуты.

SUSE

Уязвимы версии: SUSE Linux Enterprise Desktop 12 SP3, SUSE Linux Enterprise Module for Basesystem 15, SUSE Linux Enterprise Software Development Kit 12 SP3, SUSE Linux Enterprise Workstation Extension 12 SP3, openSUSE Leap 15.0 и openSUSE Leap 42.3. Команда опубликовала список доступных патчей.

Ubuntu

Затронуты версии: Ubuntu 18.04 LTS, Ubuntu 16.04 LTS и Ubuntu 14.04 LTS. Разработчики также опубликовали список доступных патчей.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru