



Для уязвимости в libssh выпущены сканеры и эксплойты

Для уязвимости в libssh выпущены сканеры и эксплойты

Для уязвимости в libssh выпущены сканеры и эксплойты

Обнаруженная на прошлой неделе уязвимость в libssh, позволяющая пройти аутентификацию без учетных данных, похоже, пользуется популярностью. С момента обнаружения уже было выпущено множество инструментов и скриптов, которые помогают атакующим удаленно использовать эту брешь.

Проблема безопасности получила идентификатор CVE-2018-10933, и ее крайне просто использовать — нужно всего лишь послать SSH2_MSG_USERAUTH_SUCCESS, когда libssh ожидает SSH2_MSG_USERAUTH_REQUEST. Таким образом, библиотека будет думать, что атакующий прошел процесс аутентификации.

Несмотря на то, что баг был устранен в версиях libssh 0.7.6 и 0.8.4, исследователи выпустили сканеры и скрипты, которые значительно упрощают процесс эксплуатации этого недостатка. Используя эти инструменты, злоумышленники могут удаленно выполнить команды на уязвимых версиях.

Эксперты также опубликовали ряд советов, как снизить риск использования этой бреши. Вот некоторые из них.

Arch Linux

В Arch Linux предлагают обновить версию libssh. Для этого можно воспользоваться командой:

pacman -Syu "libssh>=0.8.4-1"

Cisco

Cisco опубликовала официальное сообщение, в котором утверждается, что команда поверяет, какие устройства могут быть затронуты этой проблемой.

Debian

Для Debian были выпущены пропатченные пакеты, в которых устраняется уязвимость.

Dell

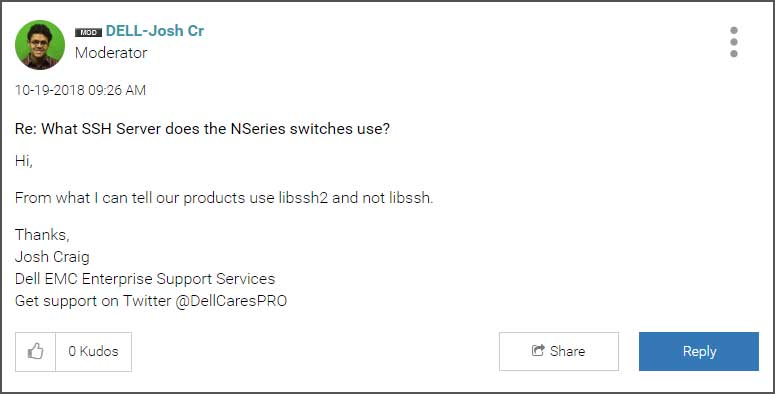
Пользователям Dell повезло больше — продукты компании используют libssh2, которая не подвержена влиянию CVE-2018-10933.

F5 Networks

К сожалению, продукты BIG-IP (AFM) уязвимы, а патча на данный момент нет.

Red Hat

В Red Hat заявили, что проблема затрагивает только поставляемую с Red Hat Enterprise Linux 7 Extras версию libssh. Другие пакеты никак не затронуты.

SUSE

Уязвимы версии: SUSE Linux Enterprise Desktop 12 SP3, SUSE Linux Enterprise Module for Basesystem 15, SUSE Linux Enterprise Software Development Kit 12 SP3, SUSE Linux Enterprise Workstation Extension 12 SP3, openSUSE Leap 15.0 и openSUSE Leap 42.3. Команда опубликовала список доступных патчей.

Ubuntu

Затронуты версии: Ubuntu 18.04 LTS, Ubuntu 16.04 LTS и Ubuntu 14.04 LTS. Разработчики также опубликовали список доступных патчей.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru