



Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Компания FireEye опубликовала отчет, согласно которому группа северокорейских киберпреступников, известная под кодовым именем APT38, ответственна за атаки на финансовую сферу. В ходе атак пострадали кредитные организации по всему миру, общий ущерб оценивается в «сотни миллионов долларов».

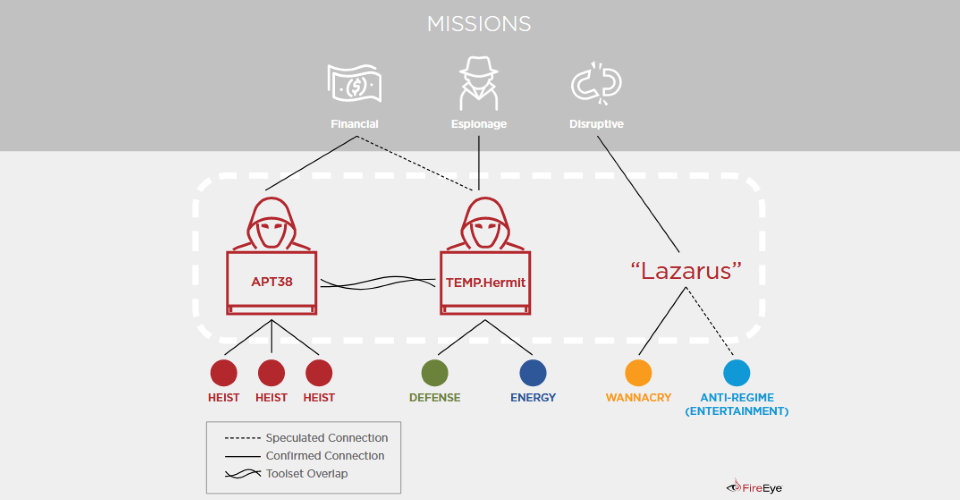
В опубликованном специалистами исследовании видна четка грань между группировками TEMP.Hermit, Lazarus Group (занимаются кибершпионажем) и APT38 (сфокусирована на атаках на финансовую сферу).

Эксперты предоставили наглядную картинку, отражающую специализации этих трех групп:

Первые признаки вредоносной активности APT38 были зафиксированы еще в 2014 году. Деятельность злоумышленников вращалась вокруг взлома банков и других финансовых организаций, а также криптовалютных бирж.

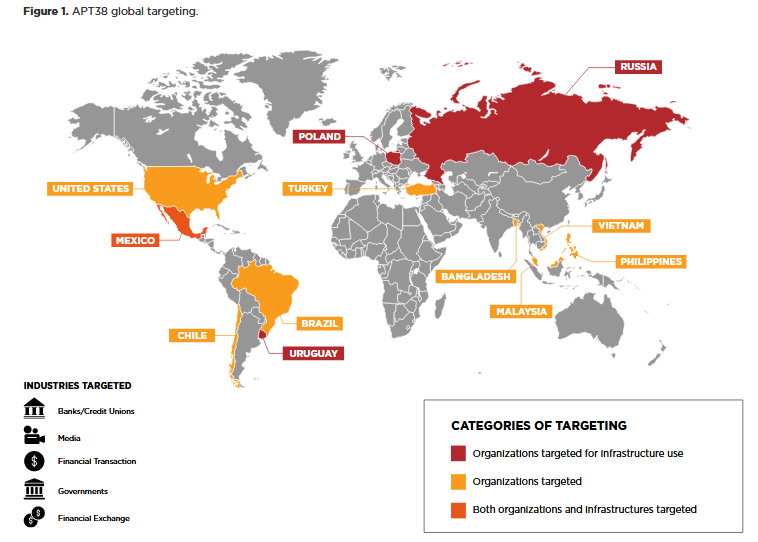
При этом атаки APT38 никогда не ограничивались какой-то определенной странной или рядом стран. По сути, цели группировки могли находится в любой точке мира. Например, сообщалось о зафиксированных атаках в Польше, Малайзии, Вьетнаме и других подобных странах.

Команда FireEye полагает, что киберпреступники пытались похитить в общей сложности 11 миллиардов долларов, однако им удалось украсть только $100 миллионов. Ознакомиться с полной версией отчета FireEye можно по этой ссылке (PDF).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru