



В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

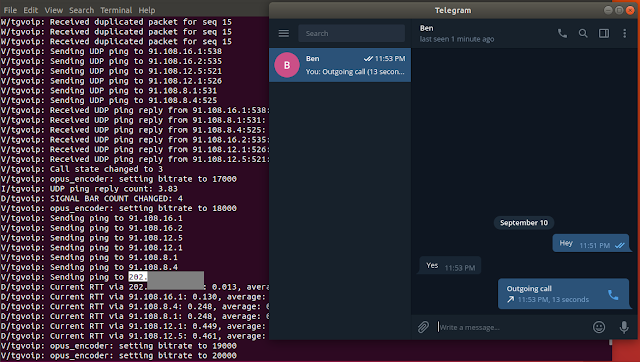
Разработчики Telegram выпустили патч, устраняющий проблему утечки IP-адресов пользователей. Уязвимость была обнаружена индийским исследователем Дхиражем Мишрой. В версиях для декстопа (стабильная — v1.4.0, бета — v1.3.17) этот недостаток исправлен.

Мишра обнаружил, что десктопные версии Telegram для систем Windows, Mac и Linux раскрывают реальные IP-адреса пользователей мессенджера. Эксперт отметил, что утечка происходит только во время голосовых звонков.

В время звонков между пользователями Telegram устанавливается соединение IP-to-IP (или peer-to-peer), после чего происходит обмен пакетами данных напрямую. Такой вид связи далек от конфиденциального, так как раскрывает реальные адреса обоих пользователей.

Учитывая, что peer-to-peer — установленный по умолчанию вид соединения для всех пользователей, Telegram будет раскрывать реальный адрес пользователя людям, которых он добавил в список контактов.

Разработчики мессенджера внедрили специальную настройки «Nobody», при активации которой приложение не будет устанавливать peer-to-peer во время звонков. Однако эта опция изначально появилась только в мобильном клиенте. Мишра отметил, что его обеспокоил тот факт, что десктопная версия Telegram все еще раскрывает IP-адреса.

Разработчики прислушались к эксперту, так как это действительно серьезный баг, и выпустили соответствующее обновление, которое теперь рекомендуют установить всем пользователям, для которых конфиденциальность в приоритете.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru