



В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

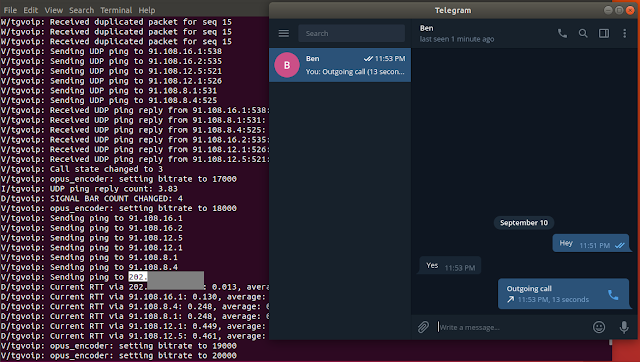
Разработчики Telegram выпустили патч, устраняющий проблему утечки IP-адресов пользователей. Уязвимость была обнаружена индийским исследователем Дхиражем Мишрой. В версиях для декстопа (стабильная — v1.4.0, бета — v1.3.17) этот недостаток исправлен.

Мишра обнаружил, что десктопные версии Telegram для систем Windows, Mac и Linux раскрывают реальные IP-адреса пользователей мессенджера. Эксперт отметил, что утечка происходит только во время голосовых звонков.

В время звонков между пользователями Telegram устанавливается соединение IP-to-IP (или peer-to-peer), после чего происходит обмен пакетами данных напрямую. Такой вид связи далек от конфиденциального, так как раскрывает реальные адреса обоих пользователей.

Учитывая, что peer-to-peer — установленный по умолчанию вид соединения для всех пользователей, Telegram будет раскрывать реальный адрес пользователя людям, которых он добавил в список контактов.

Разработчики мессенджера внедрили специальную настройки «Nobody», при активации которой приложение не будет устанавливать peer-to-peer во время звонков. Однако эта опция изначально появилась только в мобильном клиенте. Мишра отметил, что его обеспокоил тот факт, что десктопная версия Telegram все еще раскрывает IP-адреса.

Разработчики прислушались к эксперту, так как это действительно серьезный баг, и выпустили соответствующее обновление, которое теперь рекомендуют установить всем пользователям, для которых конфиденциальность в приоритете.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru