



Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Специалисты Netsparker провели исследование безопасности веб-приложений, в ходе которого были просканированы тысячи приложений и веб-сайтов. Особое внимание было уделено количеству и популярности отдельных уязвимостей, которые затрагивают популярные платформы.

Наиболее распространенной уязвимостью, обнаруженной в веб-приложениях с открытым исходным кодом, оказалась Reflected XSS. Она составляет 79 % от общего числа зарегистрированных уязвимостей.

К слову, уязвимости межсайтового скриптинга занимают седьмую строчку в списке топ-10 от проекта OWASP.

Сколько веб-приложений просканировали специалисты Netsparker:

  • Общее количество просканированных приложений составило 154.
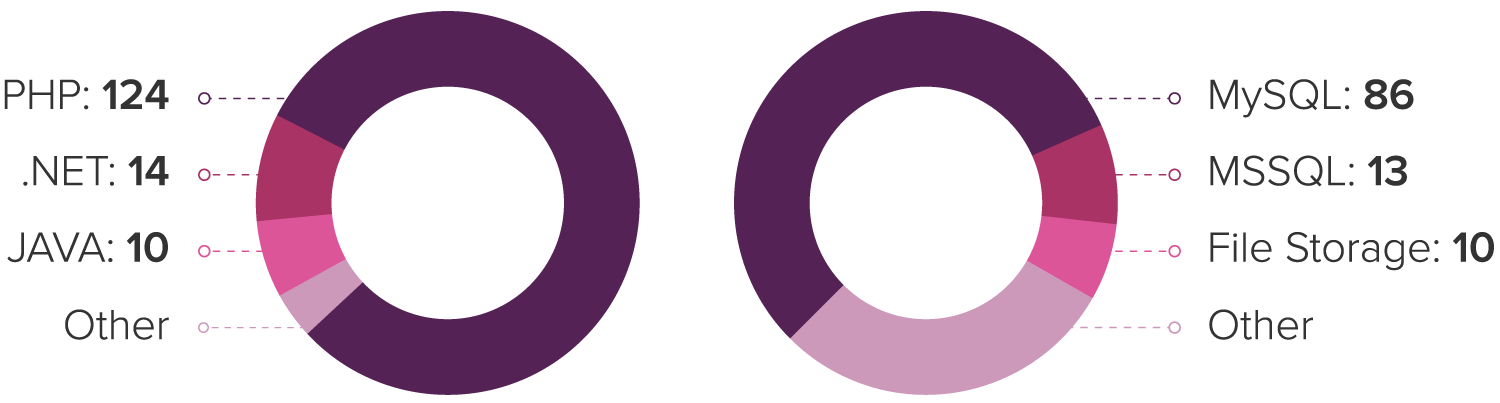
  • Наиболее популярные фреймворки или языки, на которых были разработаны эти приложения: PHP (124), .NET (14) и Java (10).
  • Наиболее популярные сервера базы данных, используемые этими приложениями: MySQL (86), Microsoft SQL Server (13).

А вот такие результаты получили исследователи:

  • Количество уязвимых веб-приложений составило 59. Это более 38 % всех протестированных веб-приложений.
  • Общее количество уязвимостей, обнаруженных Netsparker на этих сайтах с открытым исходным кодом, составило 346.
  • Из 124 отсканированных веб-приложений PHP 53 оказались уязвимы (почти 43 %).
  • Из 14 веб-приложений .NET уязвимы были 4 — 28 %.
  • 10 протестированных веб-приложений Java — только одно уязвимо. Это 10 %.

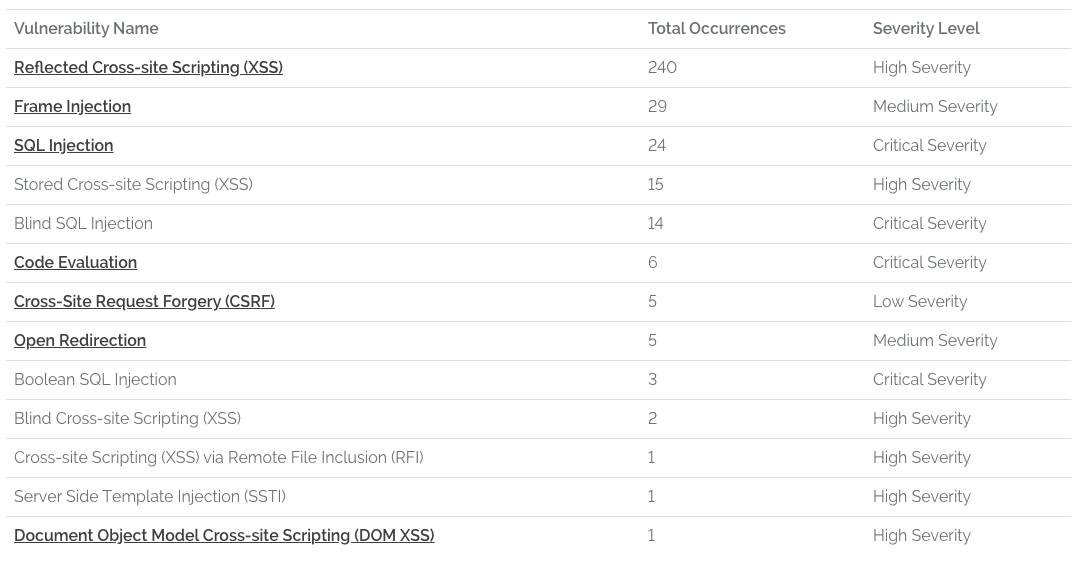
Специалисты Netsparker привели таблицу, в которой отражены типы уязвимостей, количество их обнаружений, а также степень их опасности:

Около 88 % зафиксированных уязвимостей были серьезного или критического уровня опасности.

Исследователи также предоставили статистику самых ненадежных с точки зрения безопасности языков разработки:

  • 43% отсканированных веб-приложений PHP были уязвимы.
  • 28% отсканированных веб-приложений .NET были уязвимы.
  • 10% проверенных веб-приложений Java были уязвимы.

С полным отчетом Netsparker можно ознакомиться по этой ссылке.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru