



Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Специалисты Netsparker провели исследование безопасности веб-приложений, в ходе которого были просканированы тысячи приложений и веб-сайтов. Особое внимание было уделено количеству и популярности отдельных уязвимостей, которые затрагивают популярные платформы.

Наиболее распространенной уязвимостью, обнаруженной в веб-приложениях с открытым исходным кодом, оказалась Reflected XSS. Она составляет 79 % от общего числа зарегистрированных уязвимостей.

К слову, уязвимости межсайтового скриптинга занимают седьмую строчку в списке топ-10 от проекта OWASP.

Сколько веб-приложений просканировали специалисты Netsparker:

  • Общее количество просканированных приложений составило 154.
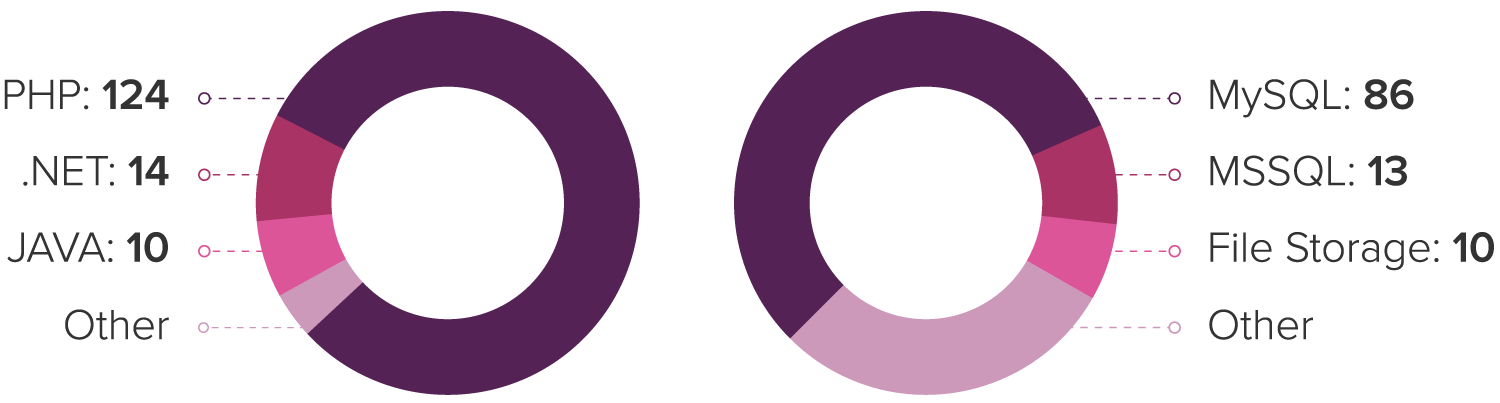
  • Наиболее популярные фреймворки или языки, на которых были разработаны эти приложения: PHP (124), .NET (14) и Java (10).
  • Наиболее популярные сервера базы данных, используемые этими приложениями: MySQL (86), Microsoft SQL Server (13).

А вот такие результаты получили исследователи:

  • Количество уязвимых веб-приложений составило 59. Это более 38 % всех протестированных веб-приложений.
  • Общее количество уязвимостей, обнаруженных Netsparker на этих сайтах с открытым исходным кодом, составило 346.
  • Из 124 отсканированных веб-приложений PHP 53 оказались уязвимы (почти 43 %).
  • Из 14 веб-приложений .NET уязвимы были 4 — 28 %.
  • 10 протестированных веб-приложений Java — только одно уязвимо. Это 10 %.

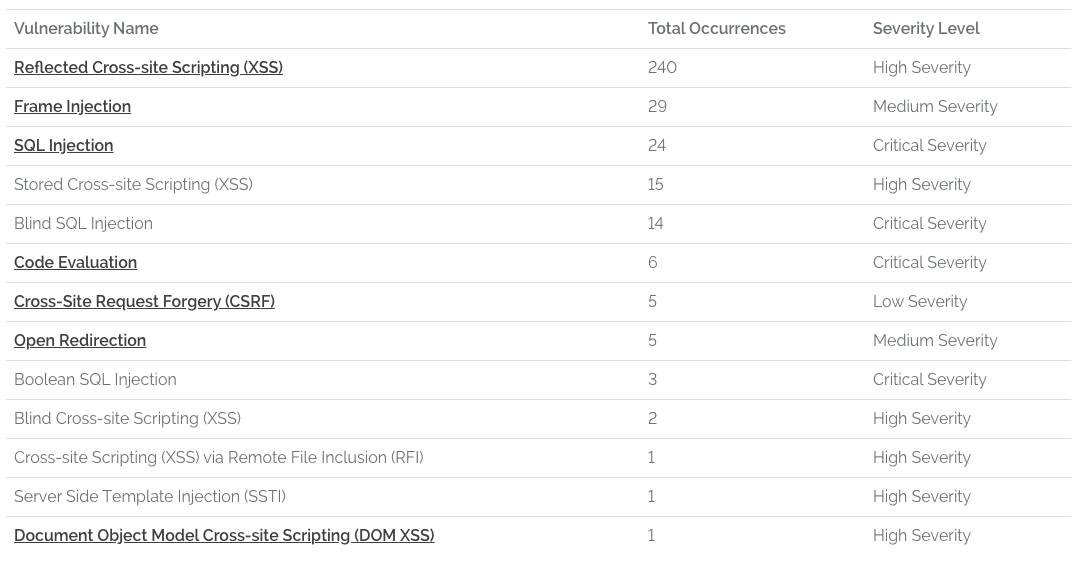
Специалисты Netsparker привели таблицу, в которой отражены типы уязвимостей, количество их обнаружений, а также степень их опасности:

Около 88 % зафиксированных уязвимостей были серьезного или критического уровня опасности.

Исследователи также предоставили статистику самых ненадежных с точки зрения безопасности языков разработки:

  • 43% отсканированных веб-приложений PHP были уязвимы.
  • 28% отсканированных веб-приложений .NET были уязвимы.
  • 10% проверенных веб-приложений Java были уязвимы.

С полным отчетом Netsparker можно ознакомиться по этой ссылке.

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru