



Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) пока не планирует блокировать самый популярный видеохостинг YouTube на территории России из-за потенциального вмешательства в ход выборов.

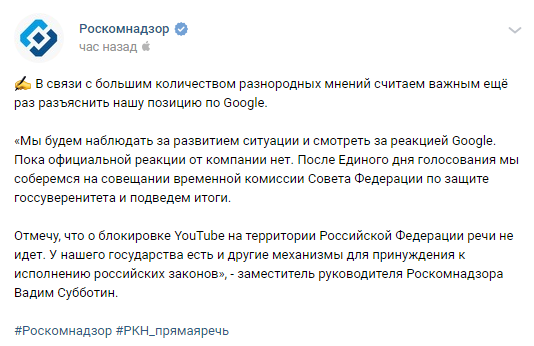
Пользователей успокоили сами представители Росконадзора на официальной странице в социальной сети «ВКонтакте»:

«О блокировке YouTube на территории Российской Федерации речи не идет. У нашего государства есть и другие механизмы для принуждения к исполнению российских законов», — говорится в сообщении.

«Мы будем наблюдать за развитием ситуации и смотреть за реакцией Google. Пока официальной реакции от компании нет. После Единого дня голосования мы соберемся на совещании временной комиссии Совета Федерации по защите госсуверенитета и подведем итоги».

Люди стали беспокоиться по поводу возможной блокировки YouTube после новостей о том, что Прокуратура и Роскомнадзор официально предупредили корпорацию Google о том, что никто не должен вмешиваться в процесс выборов в России.

Этот шаг является ответом на кампанию, инициированную 40 каналами на YouTube, которые, как заявили представители Роскомнадзора, призывают нарушить российские законы.

Оказалось, представители регуляторов подозревают, что известный оппозиционер Алексей Навальный приобретает у Google рекламные инструменты, которые помогают ему размещать на популярном видеохостинге YouTube призывы к протестной акции.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru