



Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Появились сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе. Согласно опубликованной информации, PoC-код эксплойта этой бреши размещен на GitHub.

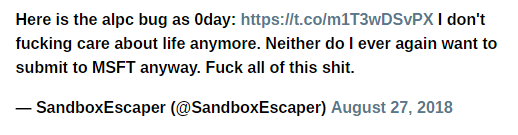
Все началось с сообщения пользователя Twitter с хендлером @SandboxEscaper, которое он оставил вчера. На данный момент этот твит удален, а учетная запись заблокирована или удалена.

В твите SandboxEscaper утверждает, что ему уже все безразлично, и что он не собирается больше связываться с Microsoft относительно обнаруженных уязвимостей. Упомянутый в твите GitHub-репозиторий также удален.

Аналитик уязвимостей класса CERT/CC Фил Дорманн также подтвердил наличие бага в своем Twitter:

«Подтверждаю, что PoC-код полностью работает на 64-битной Windows 10 с последними обновлениями. Повысить свои привилегии можно прямо до SYSTEM».

В CERT/CC уязвимость объясняют следующим образом:

«Планировщик задач в Microsoft Windows содержит уязвимость, которая связана с обработкой ALPC (Advanced Local Procedure Call). Баг позволяет повысить привилегии в системе до SYSTEM».

В примечаниях к этому недостатку безопасности сказано, что известного способа устранения уязвимости не данный момент не существует. Microsoft пообещала как можно скорее устранить уязвимость.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru