



Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Из-за новой политики Google браузер Chrome оказался несовместим с антивирусным продуктом компании Bitdefender. Напомним, что популярнейший браузер отныне не работает с приложениями, которые производят инъекцию кода в его процесс.

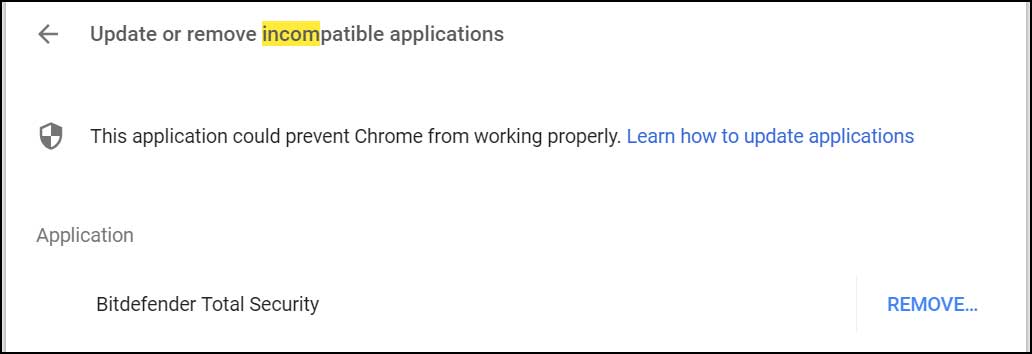
При попытке работы с такой программой Chrome отображает пользователю предупреждение, в котором говорится, что «это приложение может помешать Chrome работать корректно».

Также в предупреждении предлагается удалить проблемное приложение. Пример можно посмотреть ниже:

На самом деле, такой подход может стать проблемой для пользователей, так как многие используют антивирусные продукты, внедряющие код в процессы других программ, для защиты своего компьютера от вредоносных программ и нежелательных сайтов.

Старший аналитик Bitdefender Богдан Ботезату сообщил, что по состоянию на 20 августа антивирусный продукт компании больше не работает с Chrome 66 и более поздними версиями.

Проблема также озаботила и других антивирусных вендоров. Например, «Лаборатория Касперского» уже связалась с интернет-гигантом, чтобы решить это недоразумение. В антивирусной компании отметили, что инъекция кода является очень важной составляющей мониторинга.

Вокруг Chrome в последнее время развивается нездоровая ситуация. На прошлой неделе мы сообщали, что самый популярный браузер может собирать данные даже в режиме «инкогнито».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru