



Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

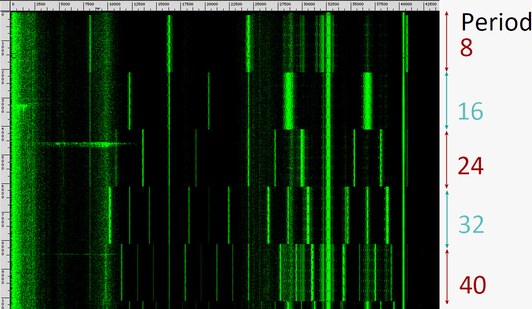
Группа исследователей обнаружила интересный способ узнать, что пользователь просматривает на своем мониторе. Для этого злоумышленникам нужно проанализировать ультразвуки, которые издает монитор пользователя.

Свой метод эксперты представили на конференции Crypto 2018, которая прошла во вторник в Санта-Барбаре.

Согласно докладу специалистов, злоумышленник может проанализировать лайвстримы или записи, сделанные рядом с монитором — например, из VoIP-звонка или видеочата.

Таким образом, атакующий может узнать, какой именно контент находился на экране пользователя, для этого всего лишь надо проанализировать «акустические утечки». Несмотря на то, что расстояние и микрофоны ухудшают передачу такого сигнала, исследователи все же смогли извлечь информацию с расстояния около 10 метров.

Эран Тромер, исследователь в области криптографии и безопасности, принимавший участие в исследовании, так прокомментировал эту находку:

«Я думаю, такая атака демонстрирует, насколько часто игнорируются физические явления в случае с обеспечением безопасности устройств. Конечно, такие явления не принимались во внимание производителями, однако они существуют, что создает определенную уязвимость в безопасности».

Отмечается, что возможность атаки существует из-за формы утечки данных, которую можно охарактеризовать как «утечка по физическим боковым каналам». Она происходит не благодаря программной ошибке, а из-за непреднамеренных взаимодействий между аппаратной составляющей компьютера и обрабатываемых ей данных.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru