



Новый метод атаки извлекает ключи шифрования RSA в течение секунд

Новый метод атаки извлекает ключи шифрования RSA в течение секунд

Новый метод атаки извлекает ключи шифрования RSA в течение секунд

На прошлой неделе прошла конференция по безопасности Usenix. Одним из интересных исследований на ней поделились специалисты Государственного университета Джорджия (GSU) — они подробно описали новый метод извлечения ключей шифрования из электронных устройств. Отличительной особенностью этого метода является его скорость — ключи извлекаются гораздо быстрее, чем при использовании уже известных методов.

Разработанный экспертами метод завязан на записи электромагнитных излучений, исходящих от устройства в момент, когда совершается операция шифрования или дешифрования.

Сама техника далеко не нова, она была подробно описана еще в конце 90-х годов. И за последние годы также были представлены несколько документов, рассказывающих про методы анализа электромагнитных волн для вычисления и утечки ключей шифрования.

Однако описанные в 90-е методы категорически не подходят для совершения подобных атак на современные устройства вроде смартфонов или компьютеров.

Теперь же исследователи Государственного университета Джорджия подробно описали новый способ, который поможет получить ключи шифрования RSA в течение нескольких секунд. Атака основана на отслеживании короткого окна электромагнитных волн, которые исходят в момент осуществления одной операции расшифровки.

Специалисты GSU утверждают, что их метод может получить от 95.7 % до 99.6 % ключа шифрования RSA, при этом атака занимает менее одной секунды.

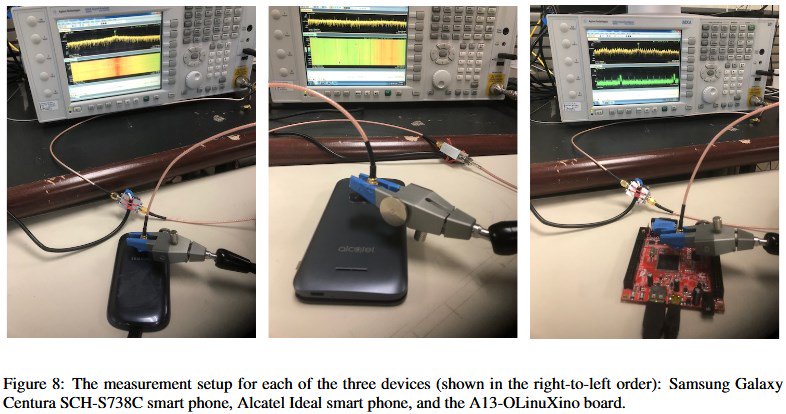
Они протестировали свою атаку на алгоритм шифрования RSA, который поддерживает широко используемая библиотека OpenSSL версии 1.1.0g (последняя версия на момент исследования). Исследовательская группа заявила, что восстановила ключи шифрования двух смартфонов — Alcatel Ideal и Samsung Galaxy Centura.

У атаки есть тот же недостаток, что у нее предшественников — она по-прежнему требует находиться к устройству достаточно близко.

С более подробным техническим описанием можно ознакомиться в документе экспертов «One&Done: A Single-Decryption EM-Based Attack on OpenSSL's Constant-Time Blinded RSA».

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru