



145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

145 Android-приложений в Google Play заражены Windows-вредоносом

Исследователи из Palo Alto Networks сообщили об обнаружении в официальном магазине Google Play 145 приложений для Android, содержащих вредоносные исполняемые файлы Microsoft Windows. То есть Android-приложения заражены Windows-вредоносном.

Само собой, этот код не может навредить самой операционной системе Android, так как предназначен для запуска в ОС от Microsoft.

Однако такая ситуация все равно вызывает беспокойство экспертов. Как они объясняют в своем блоге, разработчик, известный под псевдонимом «odieapps», создает приложения не в безопасной среде.

«Примечательно, что зараженные файлы APK не представляют угрозы для устройств Android, так как вредоносный код может работать только в Windows. Факт наличия такого кода в приложениях объясняется тем, что разработчики создают свои программы на зараженных системах Windows», — пишут исследователи.

«Это представляет угрозу для цепочки поставок приложений. Уже были случаи, когда скомпрометированные разработчики становились причиной киберэпидемий: KeRanger, XcodeGhost и NotPetya».

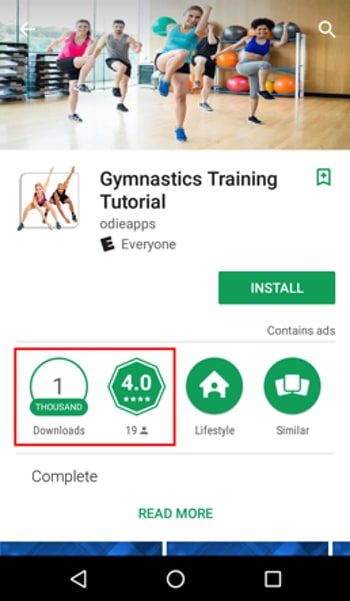
Специалисты обращают внимание, что некоторые из этих вредоносных приложений просуществовали в Google Play более полугода. Многие из них были загружены более тысячи раз и даже получили рейтинг в четыре звезды.

Среди зараженных приложений эксперты выделили:

  • Learn to Draw Clothing
  • Hair Paint Color
  • Men’s Design Ideas
  • Modification Trail
  • Gymnastics Training Tutorial

Исследователи объяснили, что произойдет, если содержащийся в этих приложениях код запустить на системах Windows. Вредоносная программа будет пытаться перехватывать нажатия клавиш, красть пароли, данные кредитных карт и любую другую конфиденциальную информацию.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru