



Аккаунты Дмитрия Маликова и его дочери попали в руки киберпреступников

Аккаунты Дмитрия Маликова и его дочери попали в руки киберпреступников

Аккаунты Дмитрия Маликова и его дочери попали в руки киберпреступников

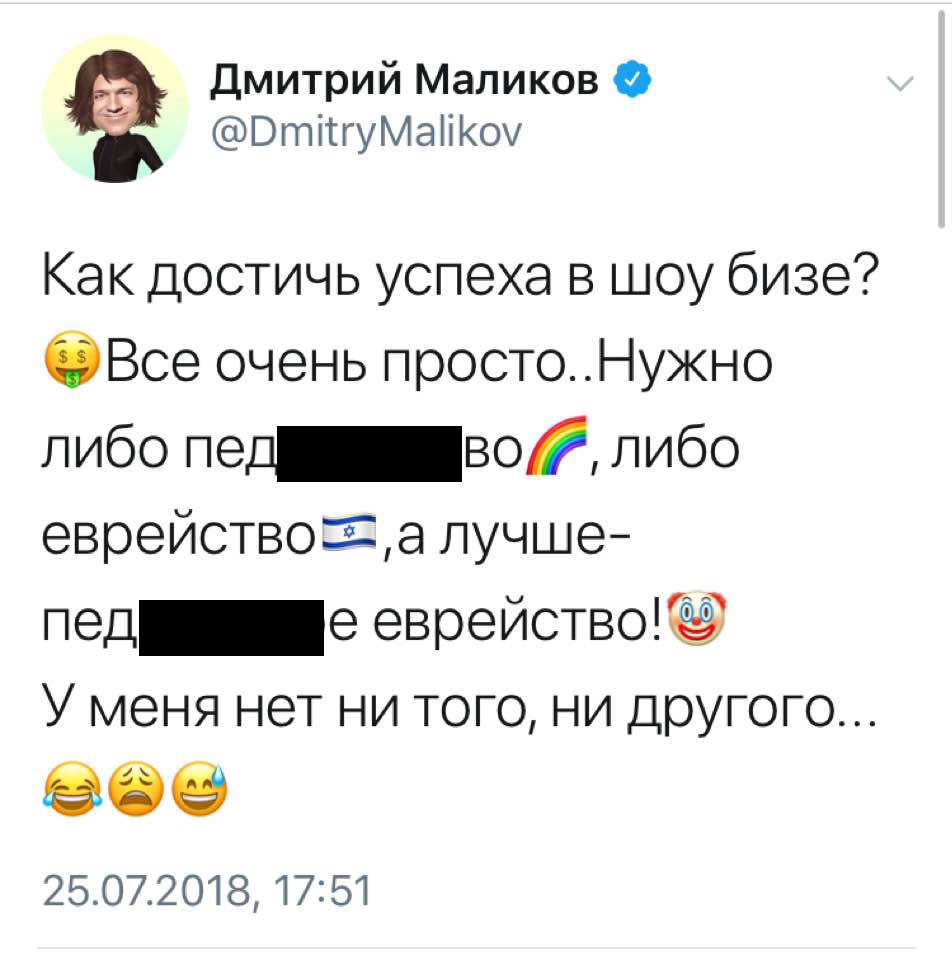
Российский певец Дмитрий Маликов и его дочь Стефания стали жертвами киберпреступников, которым удалось получить контроль над аккаунтами знаменитостей. В руки злоумышленников попали учетные записи в социальных платформах Instagram и Twitter.

Заподозрить взлом удалось благодаря тому, что в официальном Twitter-аккаунте певца появилась запись, демонстрирующая явную провокацию по отношению к этнической группе и представителям меньшинств.

Естественно, заслуженный артист вряд ли бы стал писать столь оскорбительные вещи, хотя бы из страха, что его ждут судебные разбирательства и различные преследования со стороны различных слоев населения.

Позже Маликов объяснил ситуацию, описав ее так:

«Друзья! На нашу семью усилились хакерские взломы. В частности, у моей дочери Стефании несколько дней не работает здесь страница. Мы работаем над восстановлением и надеемся, что все вернется! Оставайтесь с нами и будьте осторожны!».

«Что это было, я не понимаю, но это выскочило на моей странице... Люди, живите настоящим, не иллюзорным! Всех люблю! Простите, если кому невольно доставил неприятные эмоции», — высказывался по поводу спорного твита артист.

Сообщается, что Стефания лишилась страницы в другой популярной социальной сети — Instagram. Куда же теперь дочь певца будет выкладывать свои селфи? Это очень большая проблема, приблизительно на уровне трагедии.

Пожелаем семье Маликовых вернуть контроль над своими аккаунтами — подписчики ждут интересных публикаций — а также больше не становиться жертвами беспринципных киберпреступников, которые хотят опозорить доброе имя народных артистов и их потомков.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru