



Сервис Etherscan атаковали через API Disqus

Сервис Etherscan атаковали через API Disqus

Сервис Etherscan атаковали через API Disqus

Популярный сервис для мониторинга криптокошельков Etherscan подвергся кибератаке. Разработчики срочно предприняли меры, устранив уязвимости, которые использовали злоумышленники. Etherscan сообщает, что кибератака не возымела успеха, никакие средства не попали в руки киберпреступников.

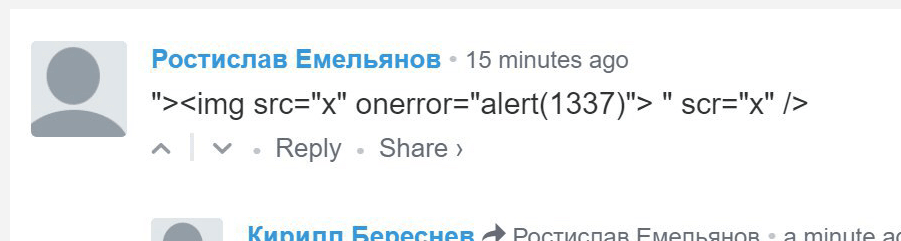
Все произошло благодаря тому, что атакующие пытались использовать API сервиса комментариев Disqus, который использовали разработчики Etherscan.

XSS-атака позволила злоумышленникам вставить JavaScript-код, который отображал пользователям подозрительные всплывающие сообщения.

Сообщение содержало текст «Leet» (стилизуется как 1337, а также означает «elite») — распространившийся в Сети стиль применения английского языка, который подразумевает замену латинских букв похожими цифрами и символами. По сути, имитация жаргона хакеров.

Предположительно, киберпреступники могли использовать данную схему для фишинга, так как всплывающее уведомление приходило якобы от лица смой платформы Etherscan. К счастью, все ограничилось только этим странным всплывающим окном.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru