



Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Эксперты в области кибербезопасности отметили появление новой агрессивной вредоносной программы, атакующей системы Linux. Часть специалистов связывают нового зловреда с нашумевшей ранее грозой Linux-систем — Mirai.

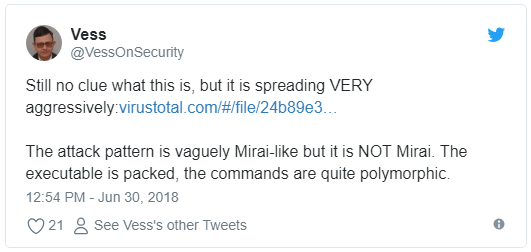
Информацией о новой киберугрозе поделился исследователь, известный в Twitter как @VessOnSecurity:

«До сих пор не знаю, что это, но распространяется оно очень агрессивно — https://www.virustotal.com/#/file/24b89e36e12166f613edb61909d1192dbd918c...».

«Схема атаки смутно похожа на Mirai, но это не он. Исполняемый файл упакован, а команды полиморфны».

Загрузка этого червя происходит с тысяч разных IP-адресов. Напомним, что Mirai распространялся через репозитории.

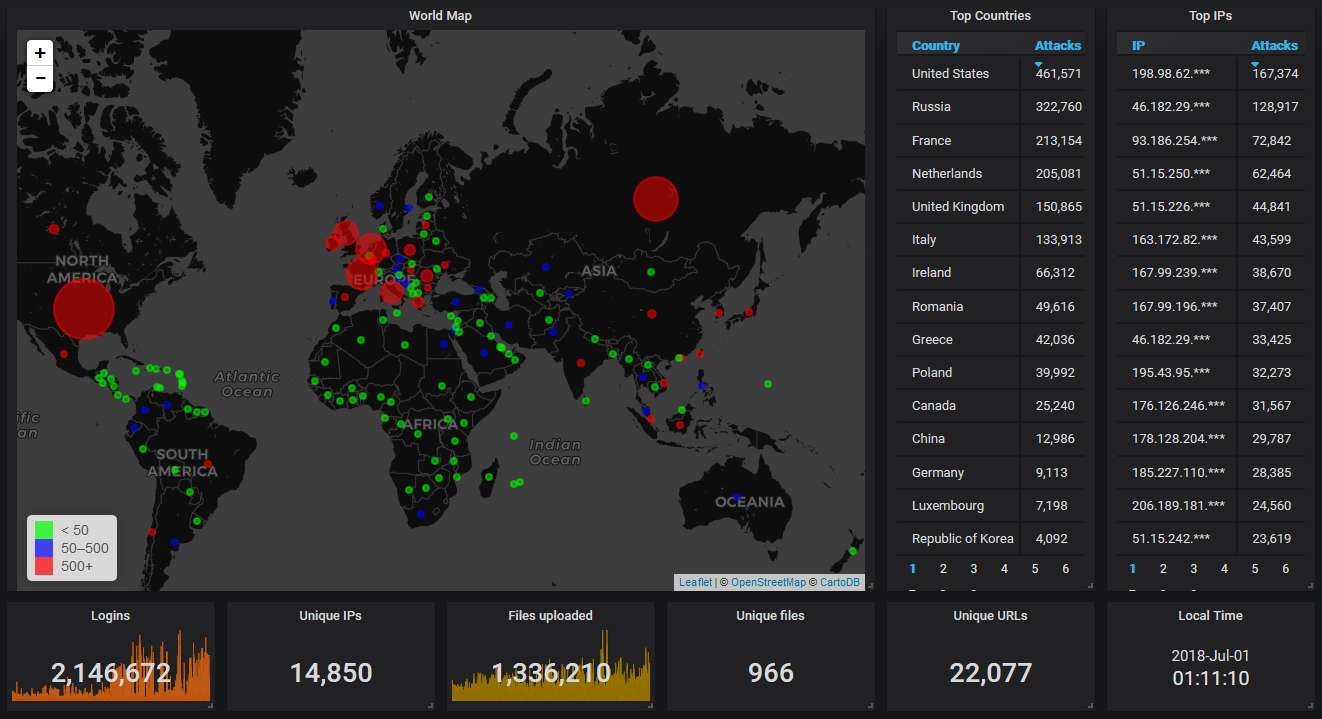
@VessOnSecurity поделился инфографикой, на которой изображена карта заражения новым вредоносом. Среди стран-жертв лидирует США. Это означает, что атакующие системы в основном расположены в США, однако под подозрения также попали Нидерланды, Франция, Италия, Англия, Греция, Ирландия, Польша, Германия и Румыния.

Напомним, в мае специалисты сообщили о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru