



Последний вариант ботнета Mirai использует три новых эксплойта

Последний вариант ботнета Mirai использует три новых эксплойта

Последний вариант ботнета Mirai использует три новых эксплойта

Специалисты Fortinet сообщают о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

«Наша команда отметила появление все новых вариантов ботнета Mirai, они появляются благодаря утекшему два года назад исходному коду», — говорится в опубликованном Fortinet отчете.

«Некоторые из новых вариант серьезно модифицированы — добавлены возможности организации вредоносных прокси или майнинга криптовалют. Другие интегрировали несколько эксплойтов, которые эксплуатируют как известные, так и неизвестные бреши. Именно таким является новый вариант, которому мы дали имя Wicked Mirai».

Fortinet полагает, что за новым вариантом ботнета стоит тот же киберпреступник (либо группа киберпреступников), который создал и другие модификации вредоноса. Wicked Mirai сканирует порты 8080, 8443, 80 и 81, чтобы инициировать SYN-подключение к IoT-устройствам.

После установления соединения ботнет будет пытаться использовать одну из уязвимостей и загрузить пейлоад в систему. Для этого будет использоваться системный вызов write().

Исследователи обнаружили, что применяемый эксплойт будет зависеть от того порта, к которому вредоносу удалось подключиться. Ниже приводим список устройств, которые атакует Wicked Mirai:

  • Port 8080: Маршрутизаторы Netgear DGN1000 и DGN2200 v1 (также атакуются ботнетом Reaper);
  • Port 81: CCTV-DVR Удаленное выполнение кода;
  • Port 8443: Netgear R7000 и R6400 инъекция команд (CVE-2016-6277);
  • Port 80: Invoker-шелл на скомпрометированных веб-серверах.

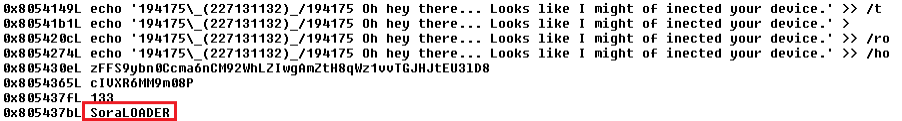
Анализ ботнета также выявил наличие строки SoraLOADER, которая, как полагают специалисты, отвечает за распространение ботнета Sora. Однако дальнейшее исследование показало, что Wicked Mirai пытается загрузить другой ботнет — Owari Mirai.

Вредоносная составляющая загружается с домена hxxp://185[.]246[.]152[.]173/exploit/owari.{extension}.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru