



Последний вариант ботнета Mirai использует три новых эксплойта

Последний вариант ботнета Mirai использует три новых эксплойта

Последний вариант ботнета Mirai использует три новых эксплойта

Специалисты Fortinet сообщают о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

«Наша команда отметила появление все новых вариантов ботнета Mirai, они появляются благодаря утекшему два года назад исходному коду», — говорится в опубликованном Fortinet отчете.

«Некоторые из новых вариант серьезно модифицированы — добавлены возможности организации вредоносных прокси или майнинга криптовалют. Другие интегрировали несколько эксплойтов, которые эксплуатируют как известные, так и неизвестные бреши. Именно таким является новый вариант, которому мы дали имя Wicked Mirai».

Fortinet полагает, что за новым вариантом ботнета стоит тот же киберпреступник (либо группа киберпреступников), который создал и другие модификации вредоноса. Wicked Mirai сканирует порты 8080, 8443, 80 и 81, чтобы инициировать SYN-подключение к IoT-устройствам.

После установления соединения ботнет будет пытаться использовать одну из уязвимостей и загрузить пейлоад в систему. Для этого будет использоваться системный вызов write().

Исследователи обнаружили, что применяемый эксплойт будет зависеть от того порта, к которому вредоносу удалось подключиться. Ниже приводим список устройств, которые атакует Wicked Mirai:

  • Port 8080: Маршрутизаторы Netgear DGN1000 и DGN2200 v1 (также атакуются ботнетом Reaper);
  • Port 81: CCTV-DVR Удаленное выполнение кода;
  • Port 8443: Netgear R7000 и R6400 инъекция команд (CVE-2016-6277);
  • Port 80: Invoker-шелл на скомпрометированных веб-серверах.

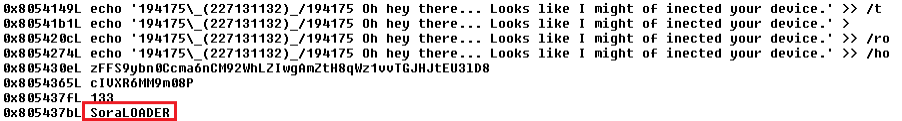
Анализ ботнета также выявил наличие строки SoraLOADER, которая, как полагают специалисты, отвечает за распространение ботнета Sora. Однако дальнейшее исследование показало, что Wicked Mirai пытается загрузить другой ботнет — Owari Mirai.

Вредоносная составляющая загружается с домена hxxp://185[.]246[.]152[.]173/exploit/owari.{extension}.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru