



Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники ХАМАС атаковали военных через Android-приложения

Киберпреступники палестинского исламистского движения ХАМАС пытались заразить смартфоны военных программами для шпионажа, замаскированными под развлекательные приложения. Такую информацию озвучили израильские спецслужбы.

Оказалось, что десятки военных получили в социальных сетях предложение скачать и установить специальное приложение из официального магазина Google Play Store. Сотрудники разведки, в свою очередь, заявили, что бдительность военнослужащих позволила избежать серьезных последствий такого кибершпионажа.

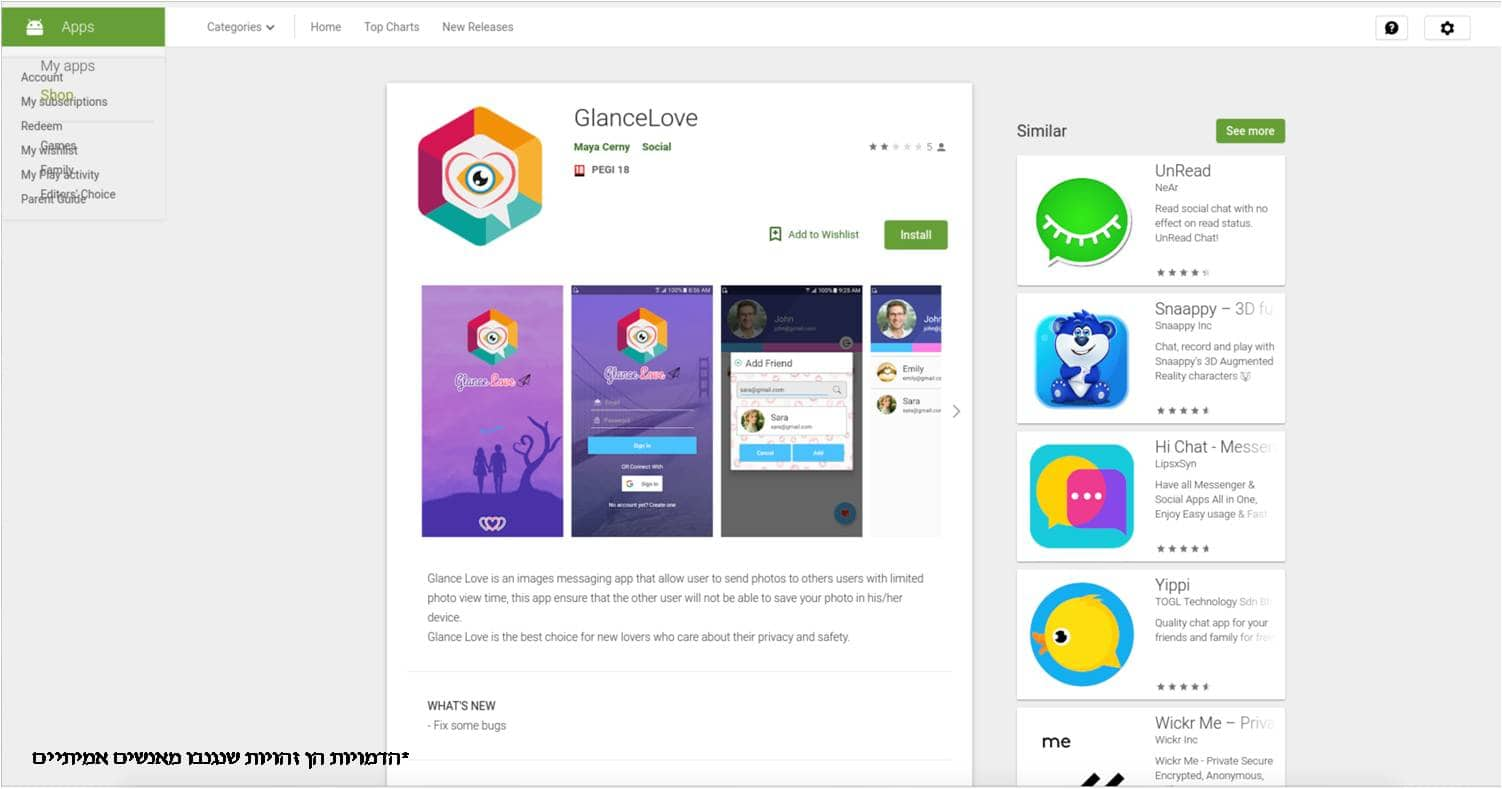
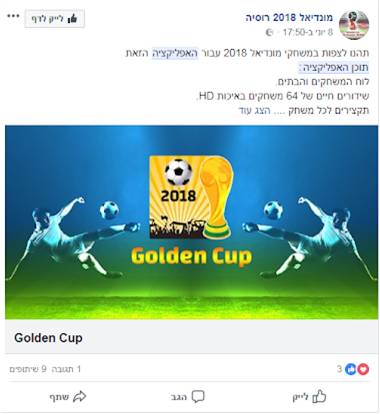
Спецслужбы сообщили о трех приложениях для мобильной операционной системы Android, которые разработали киберпреступники ХАМАС. Два из них — GlanceLove и WinkChat — предназначены для виртуального флирта, а третье — Golden Cup — якобы позволяет быть в курсе футбольных событий.

На уловку попались около сотни солдат, ни один из которых не имел доступ к секретной информации. Тем не менее, злоумышленников могли также интересовать персональные данные, которые впоследствии можно использовать для шантажа.

В настоящее время шпионские приложения удалены из официального магазина Google.

Также сегодня стало известно об изобретательной иранской киберпреступной группе, которая пыталась замаскироваться под одну из ИБ-компаний, публикующую отчеты о вредоносных кампаниях. Идея была в том, чтобы атаковать целевым фишингом пользователей, интересующихся такими отчетами.

Эта APT-группа известна специалистам под следующими именами: Charming Kitten, Newscaster или Newsbeef.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru