



Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Особенность работы пользователей с адресами криптовалютных кошельков приводит к тому, что злоумышленники создают специальные вредоносные программы, мониторящие буфер обмена и подменяющие такие адреса. Часто пользователям сложно запомнить длинные адреса криптокошельков, поэтому они копируют и вставляют их.

Стоит вспомнить хотя бы продаваемый на форумах хакерской тематики троян Evrial, который работал именно по этому принципу.

Теперь специалисты сообщают о новом вредоносе — CryptoCurrency Clipboard Hijackers. Схема его работы такая же — мониторить буфер обмена на предмет наличия в нем адреса криптокошелька, а затем подменять его на тот, которым владеет злоумышленник.

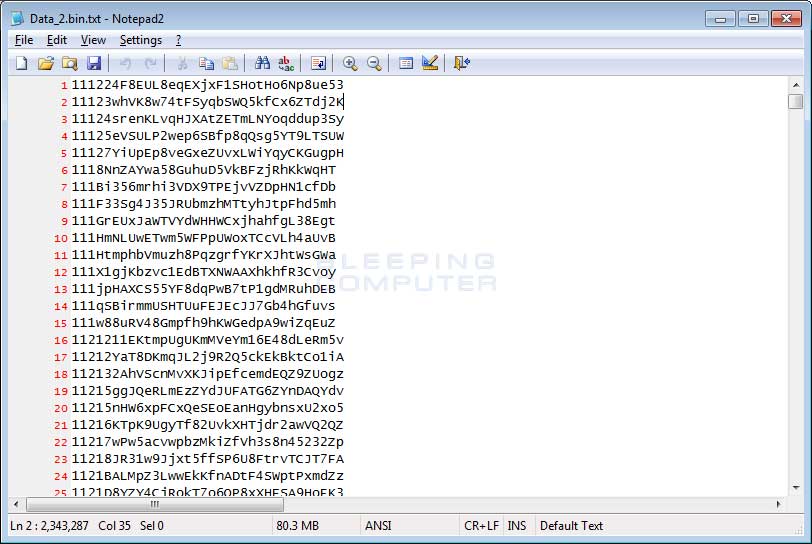
Эксперты наткнулись на вариант этого зловреда, который ищет более 2,3 миллионов адресов.

Исследователи опубликовали видео, чтобы продемонстрировать работу этой вредоносной программы:

Что может сделать обычный пользователь? Проверять и перепроверять вводимые и копируемые адреса.

Образец зловреда, о котором пишут исследователи, распространяется в комплекте All-Radio 4.27 Portable, мы писали о нем вчера.

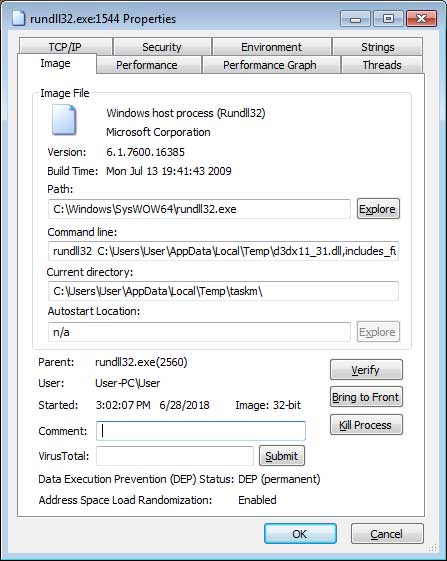
После установки файл d3dx11_31.dll загружается во временную папку Windows Temp, затем для этой библиотеки создается объект автозапуска под именем «DirectX 11». Эта DLL запускается при помощи rundll32.exe следующей командой:

rundll32 C:\Users\[user-name]\AppData\Local\Temp\d3dx11_31.dll,includes_func_runnded

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru