



Американские военные изобразили кибервойну с Россией в комиксе

Американские военные изобразили кибервойну с Россией в комиксе

Американские военные изобразили кибервойну с Россией в комиксе

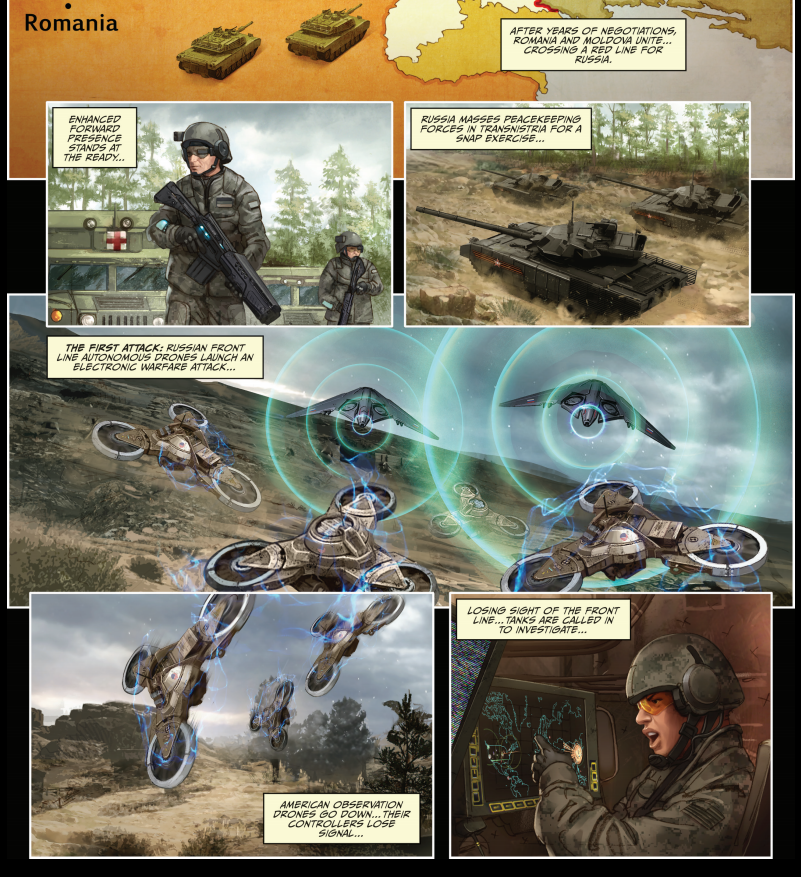
Американские кибервоенные опубликовали серию комиксов, основная тема которых вертится вокруг киберугроз для США. Интересно то, что в одном из этих комиксов описывается военное столкновение России и США.

В комиксе под названием Silent Ruin («Тихий руин») рассказывается в противостоянии США и России, разворачивающемся на территории Молдавии. Основной фокус авторов комикса сосредоточен на демонстрации применения современных технологий в военных целях.

Например, там изображается атака российских дронов, которые благодаря современным технологиям уничтожают оборудование американцев, получая преимущество в ходе битвы. Это пример того, что сама форма военного столкновения будет кардинально отличаться от того, что мы наблюдали между странами ранее.

Заканчивается этот комикс тем, что российским военным силам удается добраться на танках до американского консульства.

Цитируя автора текста комикса Брайна Джонсона, СМИ сообщают, что целью киберармии была доходчивая форма донесения информации о возможных угрозах до всех пластов населения.

Всего эта серия насчитывает четыре комикса, другие из которых получили названия Dark Hammer, Engineering a Traitor и 11/25/27.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru