



Наследник Mirai приходит на гаджеты Android TV в левых апдейтах и стримерах

Наследник Mirai приходит на гаджеты Android TV в левых апдейтах и стримерах

Наследник Mirai приходит на гаджеты Android TV в левых апдейтах и стримерах

Троянские программы, детектируемые в «Доктор Веб» как Android.Pandora, нацелены на IoT-устройства на базе ОС Android TV. Они работают как бэкдоры, приобщают гаджет к ботнету и способны по команде запустить DDoS-атаку.

Представители вредоносного семейства также умеют открывать обратный шелл, монтировать системные разделы Android TV на чтение и запись и т. п. Из DDoS-техник им подвластен только флуд — SYN, ICMP и DNS. Все эти возможности реализованы за счет использования исходников Mirai, слитых в Сеть еще в 2016 году.

Анализ нового образца зловреда выявил сходство с вариантом Android.Pandora.10 (ранее Android.BackDoor.334), некогда найденным во вредоносном обновлении прошивки для ТВ-приставки MTX HTV BOX HTV3. Новобранца удалось обнаружить благодаря наличию сторонних объектов в файловой системе жертв:

  • /system/bin/pandoraspearrk
  • /system/bin/supervisord
  • /system/bin/s.conf
  • /system/xbin/busybox
  • /system/bin/curl

Первый содержал обфусцированный контент и на поверку оказался бэкдором с DDoS-функциями; впоследствии его занесли в базу как Android.Pandora.2. Файл supervisord представляет собой сервис контроля статуса бэкдора.

Легитимные busybox и curl обеспечивают сетевые функции и работу с файловой системой. Файл rootsudaemon.sh запускает службы daemonsu (обладает root-привилегиями) и supervisord (с передачей параметров из s.conf).

В зараженной системе было также замечено изменение некоторых сервисов: скрипт-установщик Pandora добавил в соответствующие sh-файлы строку, чтобы обеспечить зловреду постоянное присутствие в системе:


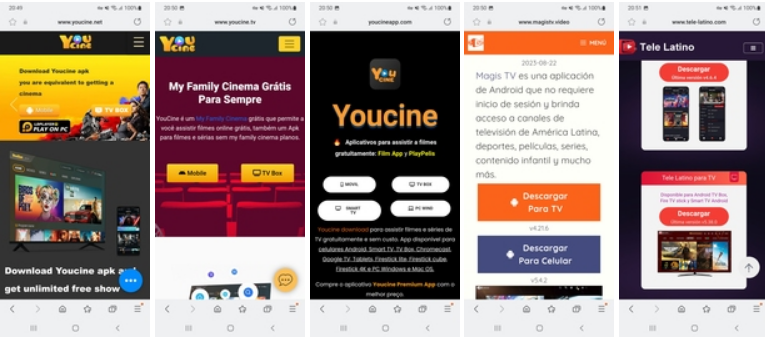
Другим способом распространения Android.Pandora, по данным экспертов, является раздача зараженных приложений с сайтов для нелегального стриминга фильмов и сериалов. Такой сюрприз зачастую можно встретить на испаноязычных ресурсах.


Исследователи также отметили, что данное семейство троянов в первую очередь нацелено на устройства на базе Android TV нижнего ценового сегмента. В частности, оно составляет угрозу для владельцев таких приставок, как Tanix TX6 TV Box, MX10 Pro 6K, H96 MAX X3 и т. п.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru