



Рекорд самой масштабной атаки DDoS на Github теперь побит

Рекорд самой масштабной атаки DDoS на Github теперь побит

Рекорд самой масштабной атаки DDoS на Github теперь побит

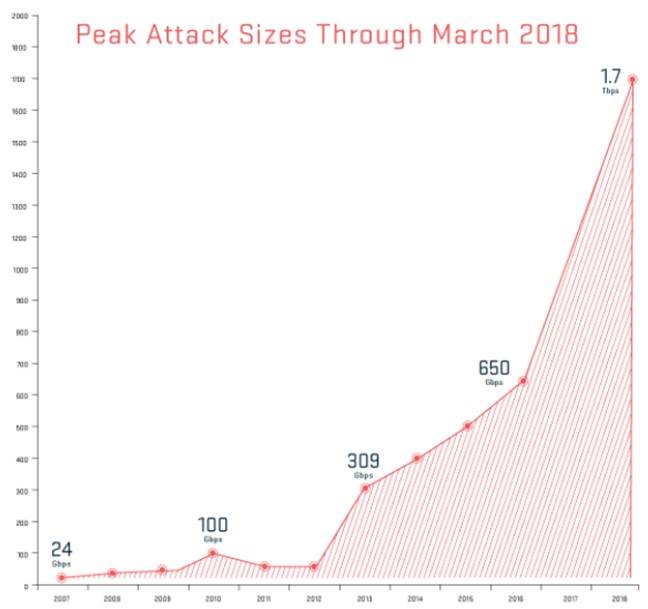
Arbor Networks сообщает, что в этом месяце атака DDoS на американского поставщика услуг составила 1,7 Тбит/с. Это показатель опережает прошлый зафиксированный рекорд DDoS-атаки на GitHub.

Несмотря на то, что в этом случае серьезных проблем удалось избежать, поскольку провайдер предпринял адекватные меры, становится ясно, что к уязвимости memcached стоит относиться очень серьезно. Эксперты опубликовали график, отражающий, как росло количество атак каждый год.

Благодаря эксплуатации недавно обнаруженной уязвимости memcached злоумышленникам удается осуществлять неслыханные по масштабам атаки DDoS, так как сервер memcached невольно увеличивает поток данных, который отправляется жертве. Без правильной фильтрации и управления сетью такие атаки могут стать серьезной проблемой для компаний.

Ранее рекорд по своим масштабам держала DDoS-атака на Github, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки. Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

На днях команда Red Hat сообщила, что она осведомлена о серьезной угрозе атак DDoS, использующих уязвимость memcached в серверах, открытых на доступ извне. Также специалисты опубликовали ряд рекомендаций для пользователей, которые желают снизить воздействие этой бреши.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru