



IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

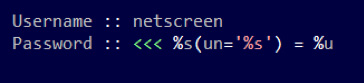
Honeypot-приманки NewSky Security детектировали новый IoT-ботнет, получивший имя DoubleDoor. Отличительной особенностью данного вида является использование двух разных бэкдоров для атаки модемов ZyXEL PK5001Z.

Ботнет использует эксплойты для двух уязвимостей:

CVE-2015–7755, затрагивает программное обеспечение брандмауэра ScreenOS, что позволяет злоумышленникам получить доступ к «демонам» (daemons) telnet и SSH, используя произвольное имя пользователя в сочетании с определенным жестко запрограммированным паролем. DoubleDoor использует netscreen в качестве имени пользователя.

Эта брешь была обнаружена в декабре 2015 года и, как предполагается, использовалась спонсируемыми государством киберпреступниками.

CVE-2016–10401, бэкдор для устройств ZyXEL PK5001Z. После того, как злоумышленники пройдут защиту фаервола, она выполняют простую атаку на основе пароля, целью которой является получение базовой учетной записи с повышенными правами — admin:CenturyL1nk.

Затем атакующие используют CVE-2016–10401 для повышения прав до суперпользователя, конкретно этот эксплойт использовался в атаках ботнета Mirai.

Еще одна интересная особенность DoubleDoor заключается в использовании рандомизированных строк для вызова оболочки и проверки успешного заражения устройства IoT.

«Многие злоумышленники используют разные строки для этой цели. Например, имя ботнета (MIRAI, ASUNA, MASUTA, SATORI) или же собственный псевдоним, например, daddyl33t. DoubleDoor избегает этого подхода и использует случайную 8-символьную строку в каждой атаке, это делается для запутывания следов», — пишут эксперты NewSky Security.

Уточняется, что уязвимая настройка (брандмауэр NetScreen + Zyxel-модем) чаще встречается в корпоративной среде, чем в частных домах, поэтому есть предположение, что злоумышленники нацелились именно на корпорации.

«Получение контроля над маршрутизаторами корпоративной среды может быть более ценным для злоумышленника, поскольку это может дать толчок целенаправленным IoT-атакам», — отмечают исследователи.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru