



Group-IB: болельщики ЧМ-2018 могут стать жертвами интернет-мошенников

Group-IB: болельщики ЧМ-2018 могут стать жертвами интернет-мошенников

Group-IB: болельщики ЧМ-2018 могут стать жертвами интернет-мошенников

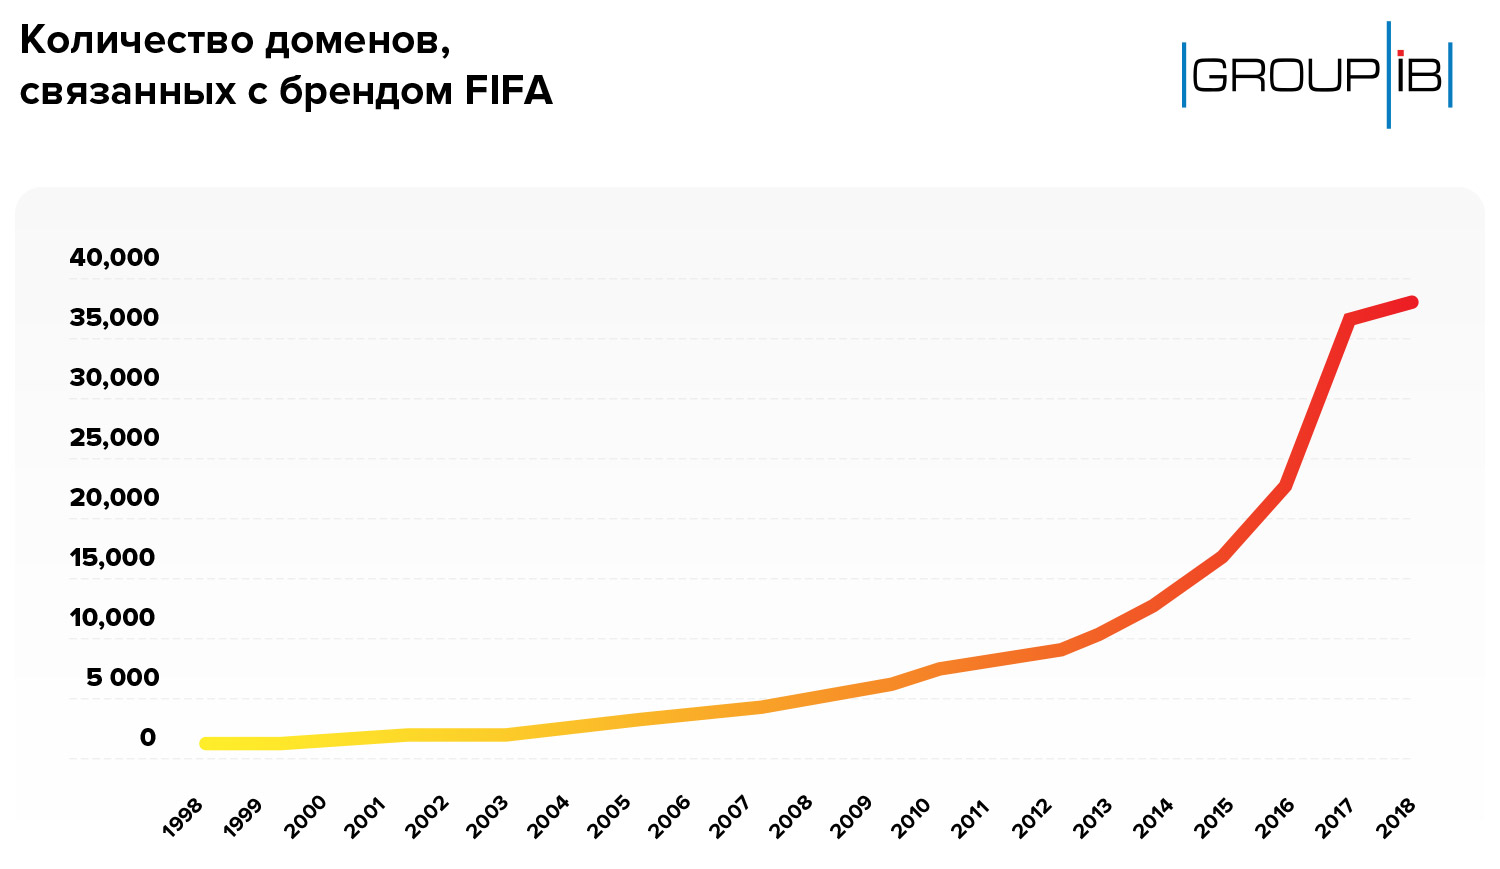
Group-IB предупреждает о возрастающем риске приобретения фальшивых билетов и контрафактной атрибутики с использованием товарного знака ХХI Чемпионата мира по футболу FIFA 2018. За последний год количество регистраций потенциально опасных доменных имен по тематике мероприятий FIFA и предстоящего мундиаля в России, выросло на 37% и продолжает расти. На данный момент таких доменов порядка 37 000.

Первый «сигнал» в Group-IB получили в рамках работы по стороннему кейсу. В компанию обратился пользователь с жалобой на интернет-мошенников, которые не доставили ему товар. Проанализировав инфраструктуру сайта, с которого был сделан заказ, аналитики компании обнаружили его связь с группой других ресурсов.

Среди них — страницы по продаже билетов на различные мероприятия, а также доменные имена, связанные с Чемпионатом мира по футболу 2018. Создав соответствующие поисковые запросы и отфильтровав нерелевантные, система Group-IB выявила тысячи сайтов, эксплуатирующих в названии слова «FIFA», «Russia», «WorldСup2018», «tickets», «чемпионат мира» и их различные комбинации.

Первые домены такого рода начали появляться еще в 1996 году, примечательно, что они существуют до сих пор. Часть ресурсов были зарегистрированы после объявления России хозяйкой Чемпионата мира’2018 (официально об этом было объявлено 2 декабря 2010 года от лица представителей Международной футбольной ассоциации в Цюрихе), другие появились совсем недавно.

Проследив динамику, эксперты Group-IB зафиксировали ежегодный рост количества доменов: сейчас их порядка 37 000. Резкое увеличение началось в 2014 году, когда было зарегистрировано порядка 3 тыс имен, в 2015 — 4 тыс, в 2016 — 5,5 тыс, а в 2017 еще 13,5 тысяч. Как минимум 1500 доменов были созданы целенаправленно под Мировой турнир по футболу FIFA в России: в их названии присутствуют наименование события, страны или города, год проведения и другие атрибуты.

Цели регистрации таких доменов могут быть разными: незаконная реализация билетов и контрафактной продукции, кража платежных реквизитов и других данных пользователей с помощью фишинга, распространение вредоносного программного обеспечения, киберсквоттинг и другие распространенные мошеннические схемы. В компании отмечают, что часть доменов активны уже сейчас, часть — зарегистрированы, но пока не содержат контента.

«Как показывает практика защиты сочинских Олимпийских игр 2014, с приближением к дате начала мероприятия активность мошенников, стремящихся нажиться на массовом ажиотаже вокруг события международного масштаба, резко возрастает. Опасность состоит в том, что на каждом неактивном сейчас домене в любой момент может появиться противоправный контент: от контрафакта и фишинга до предложения „серых схем“ приобретения билетов или попросту развода на деньги. Если у вас есть зарегистрированный домен и оплачен хостинг, „поднять“ на нем фишинг-сайт и запустить его продвижение можно всего за пару часов. Риски, которые несут в себе тысячи этих доменов, нельзя игнорировать. Мы считаем необходимым предупредить болельщиков о том, что и билеты, и атрибутика должны приобретаться только на официальных сайтах: любые другие предложения — это обман», — говорит директор направления Brand Protection Group-IB Андрей Бусаргин.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru