



Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила из App Store приложение, предоставляющее информацию о влиянии отмены принципа «сетевого нейтралитета» (Net neutrality) на серфинг в интернете. Создателем приложения является Дэвид Коффнс, исследователь из Северо-Восточного университета.

Господин Коффнс создал приложение Wehe, позволяющее пользователям получать информацию о том, насколько сильно влияет отмена принципа «сетевого нейтралитета» на качество их серфинга или работы в интернете.

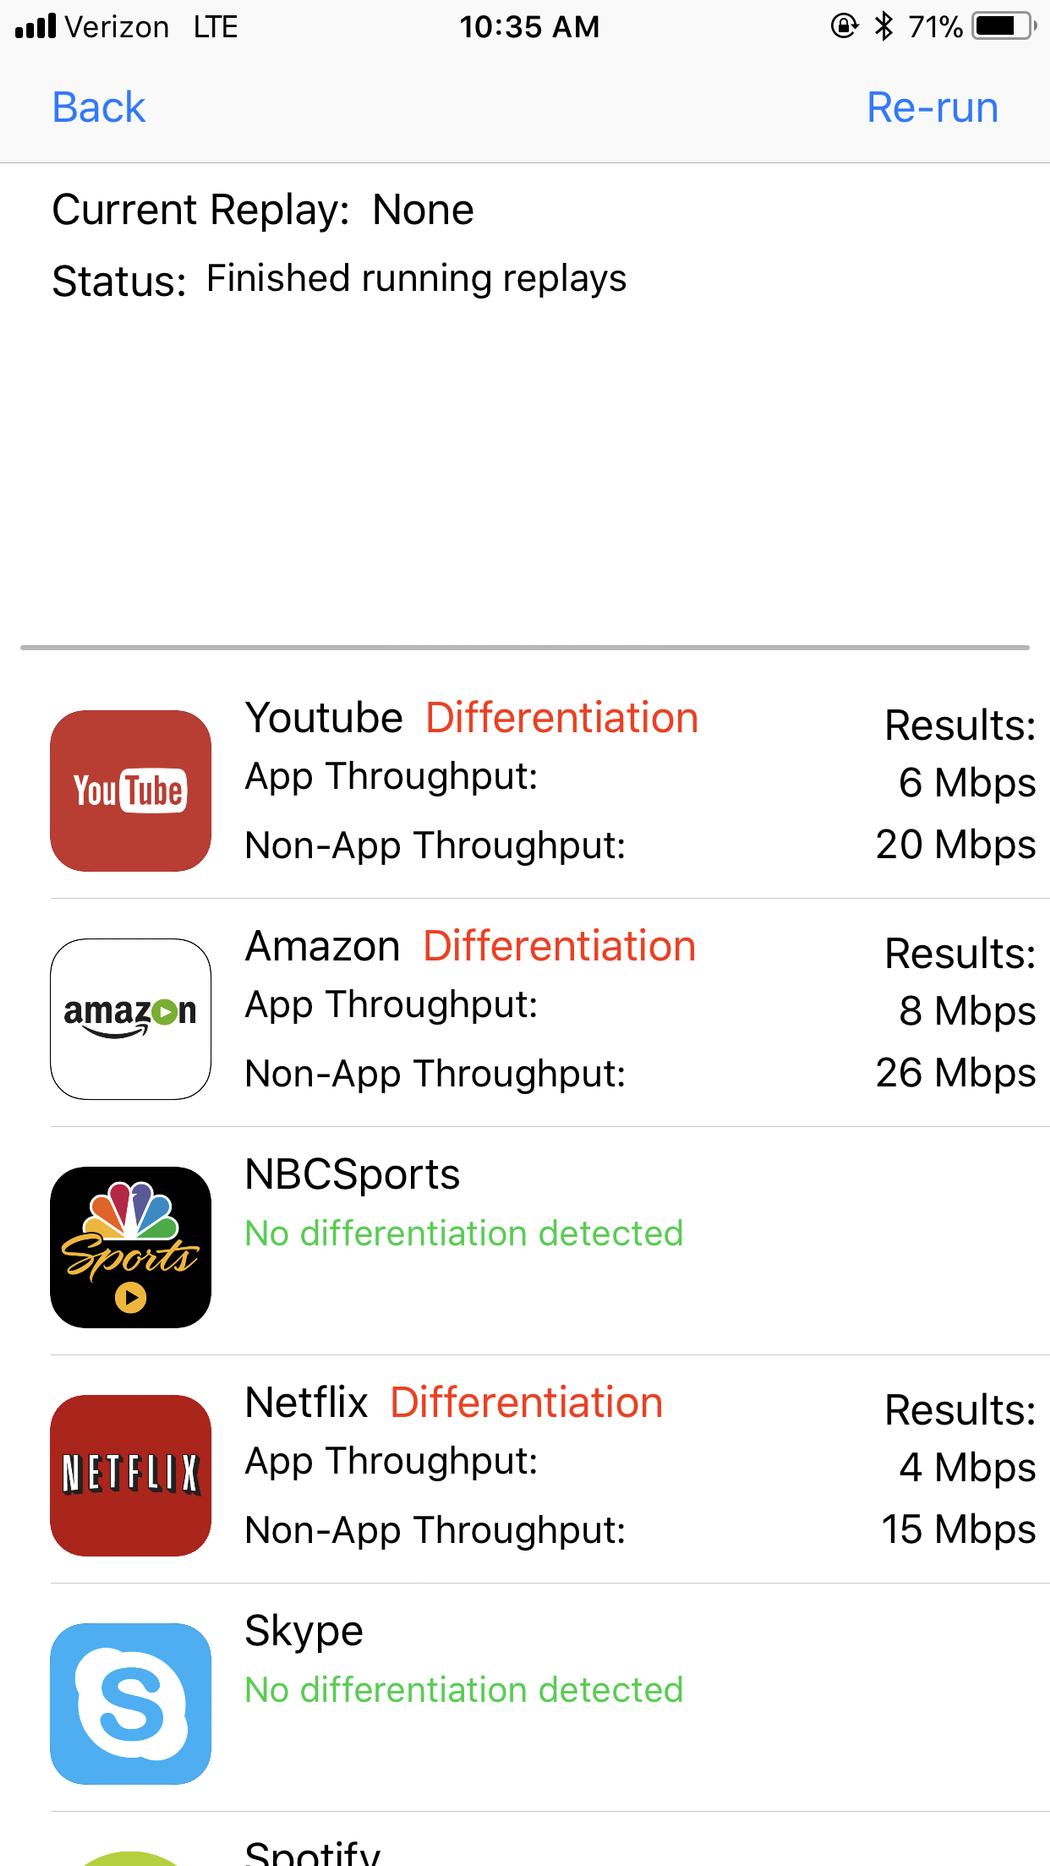
Для этого нужно запустить приложение, согласиться с условиями использования, после чего нажать «запустить тест» (run test). Инструмент проверит скорость получения из семи приложений: YouTube, Amazon, NBCSports, Netflix, Skype, Spotify и Vimeo.

«Согласно полученным данным, мой оператор Verizon загружал видео YouTube со скоростью 6 Мбит/с, видео Amazon Prime со скоростью 8 Мбит/с и Netflix со скоростью 4 Мбит/с. Отмечаю, что остальные данные загружаются со скоростью 25 Мбит/с», — утверждает эксперт.

Согласно рецензенту Apple, приложение содержало «нежелательный контент», в следствии чего и было удалено из App Store. Однако позже представители компании связались с Коффнсом, объяснив, что им приходится иметь дело со многими приложениями, не предоставляющими пользователю заявленный функционал.

Apple попросила разработчика предоставить техническое описание того, как работает его приложение. Спустя 18 часов приложение было одобрено.

Напомним, что ранее мы писали о том, что американская комиссия по связи отменила принцип сетевого нейтралитета.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru