



Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила из App Store приложение, предоставляющее информацию о влиянии отмены принципа «сетевого нейтралитета» (Net neutrality) на серфинг в интернете. Создателем приложения является Дэвид Коффнс, исследователь из Северо-Восточного университета.

Господин Коффнс создал приложение Wehe, позволяющее пользователям получать информацию о том, насколько сильно влияет отмена принципа «сетевого нейтралитета» на качество их серфинга или работы в интернете.

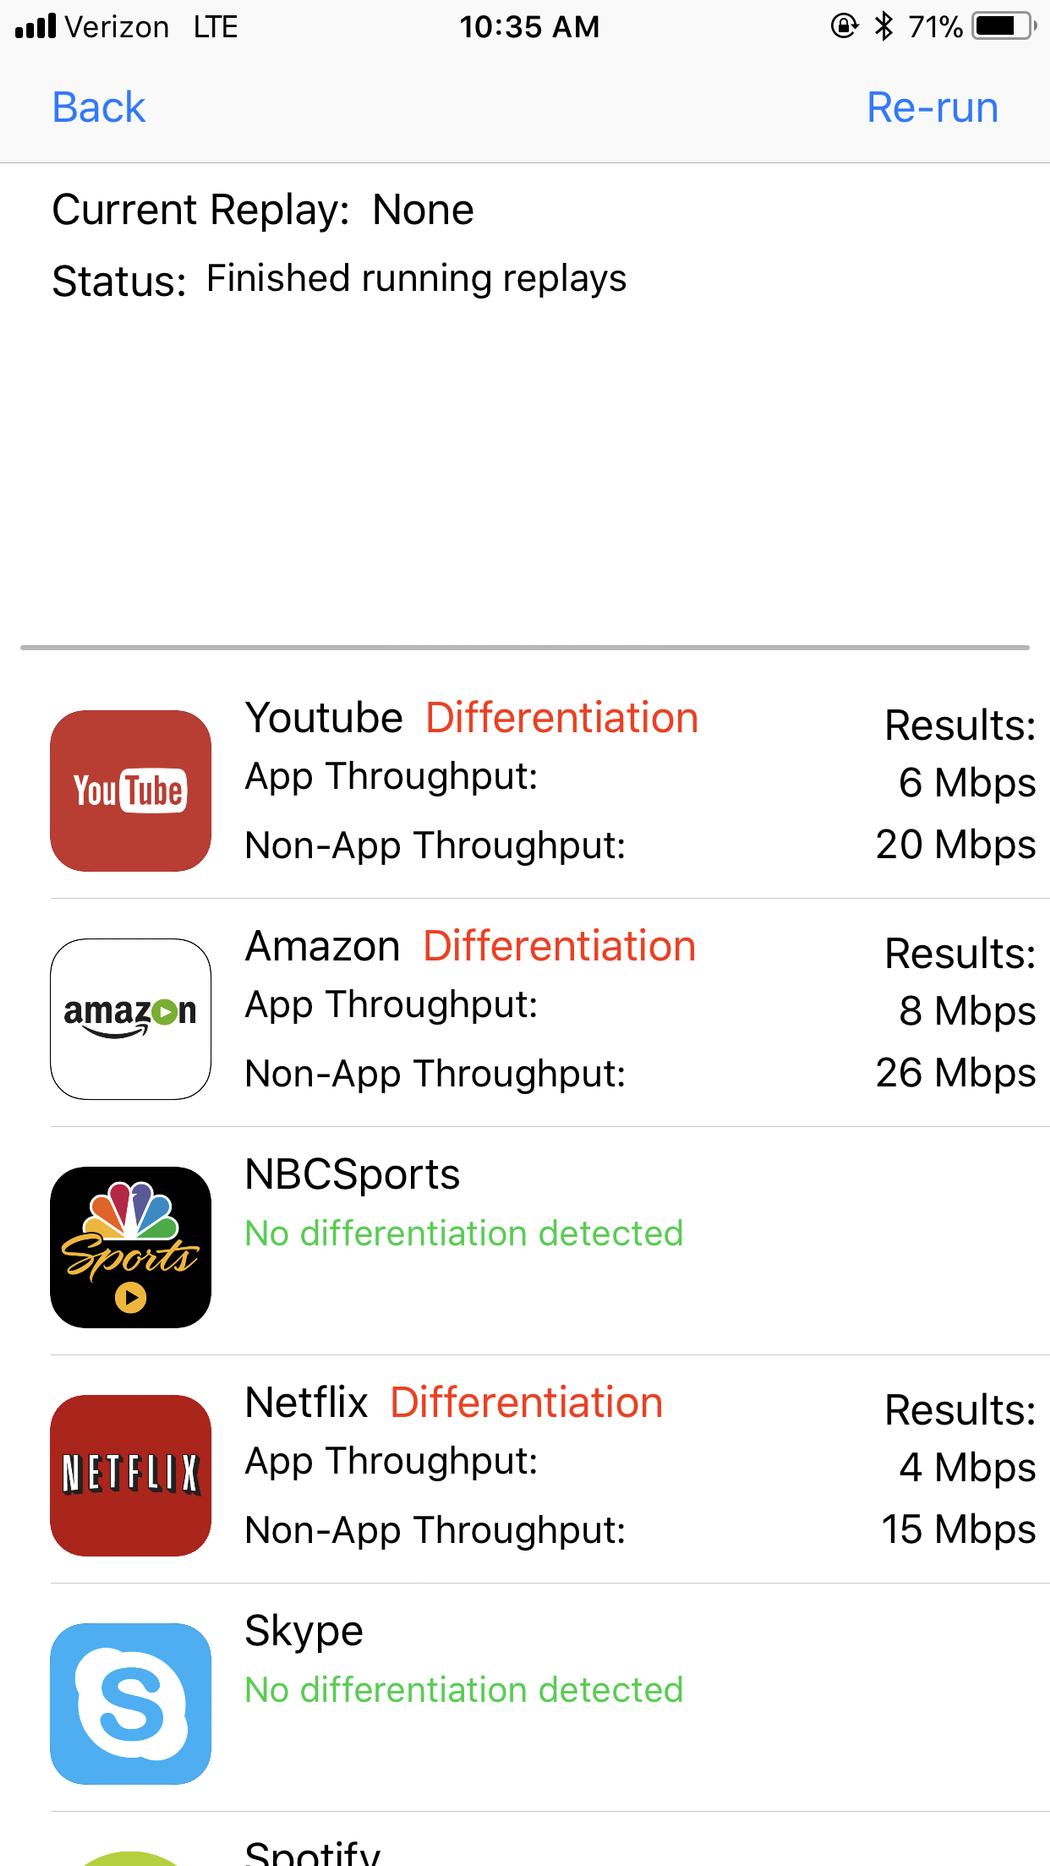
Для этого нужно запустить приложение, согласиться с условиями использования, после чего нажать «запустить тест» (run test). Инструмент проверит скорость получения из семи приложений: YouTube, Amazon, NBCSports, Netflix, Skype, Spotify и Vimeo.

«Согласно полученным данным, мой оператор Verizon загружал видео YouTube со скоростью 6 Мбит/с, видео Amazon Prime со скоростью 8 Мбит/с и Netflix со скоростью 4 Мбит/с. Отмечаю, что остальные данные загружаются со скоростью 25 Мбит/с», — утверждает эксперт.

Согласно рецензенту Apple, приложение содержало «нежелательный контент», в следствии чего и было удалено из App Store. Однако позже представители компании связались с Коффнсом, объяснив, что им приходится иметь дело со многими приложениями, не предоставляющими пользователю заявленный функционал.

Apple попросила разработчика предоставить техническое описание того, как работает его приложение. Спустя 18 часов приложение было одобрено.

Напомним, что ранее мы писали о том, что американская комиссия по связи отменила принцип сетевого нейтралитета.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru